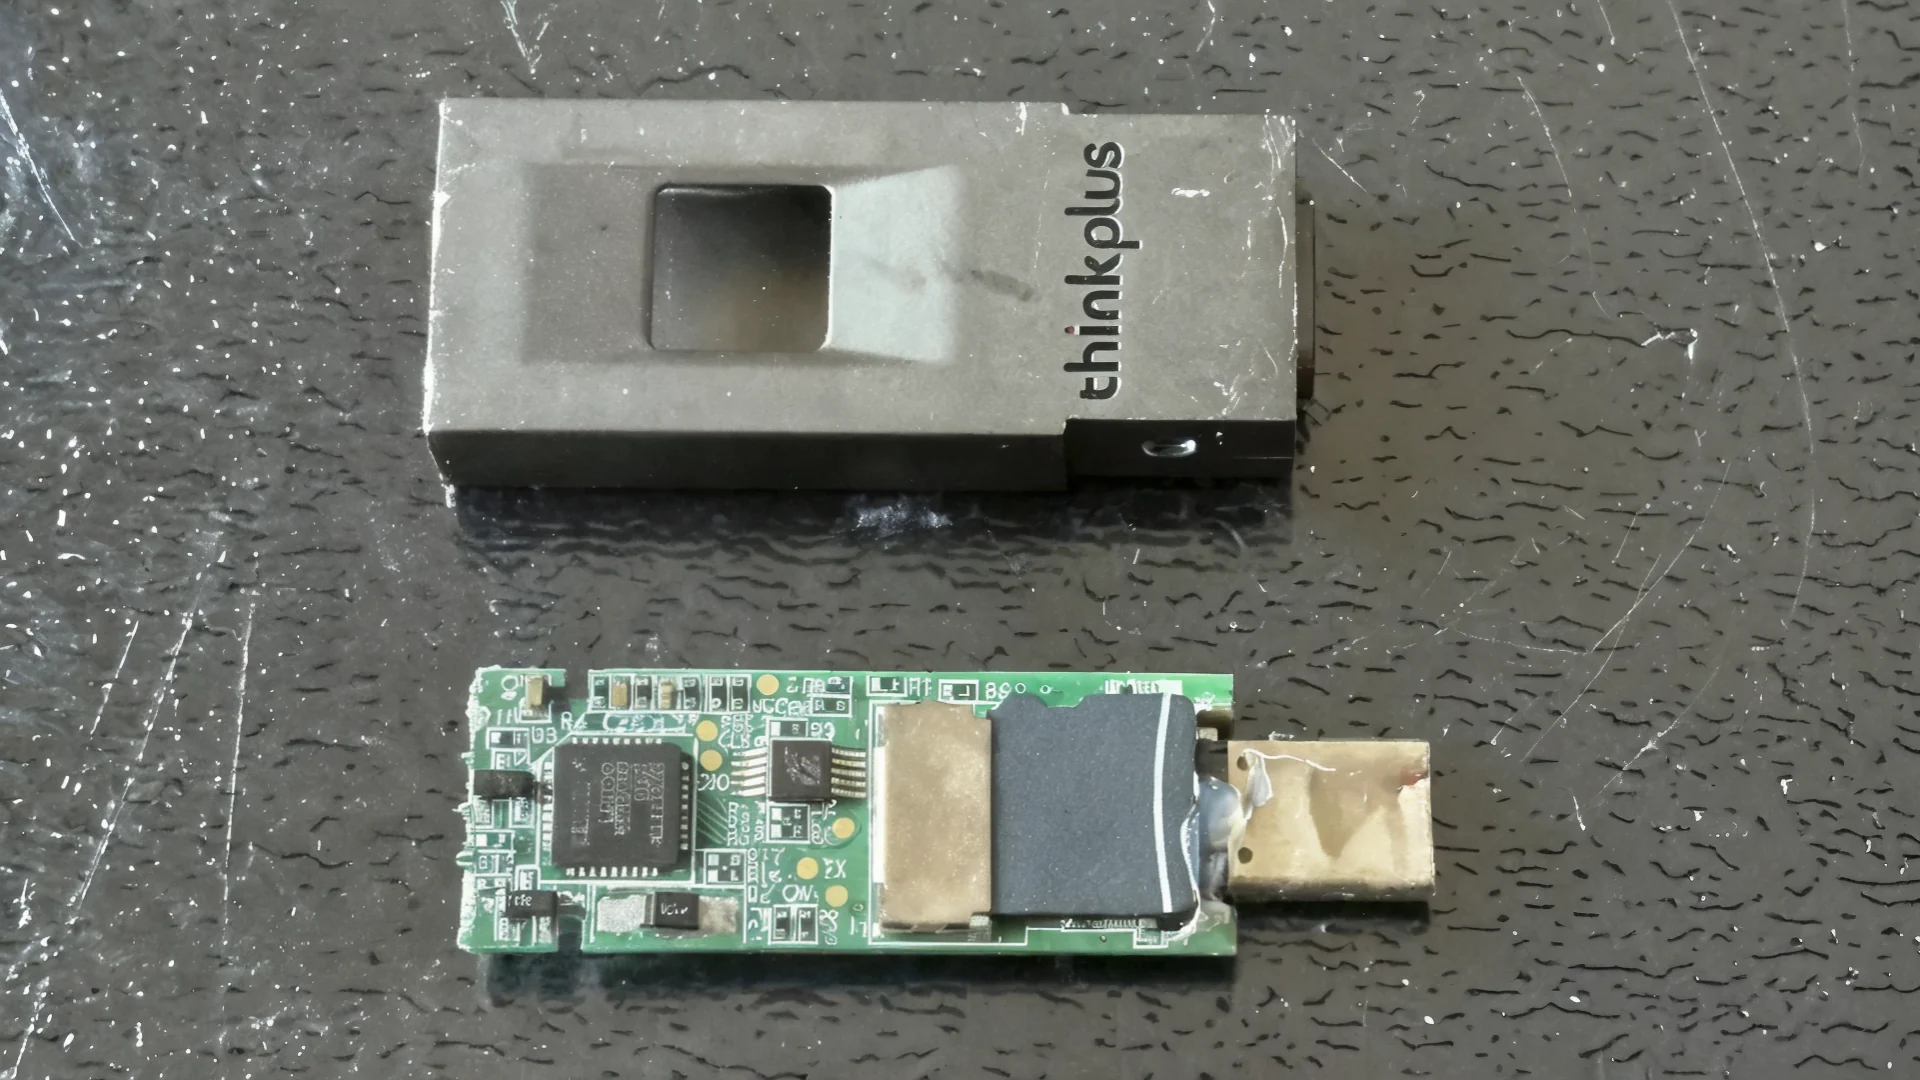





Kineski sigurnosni istraživač nedavno je iznio zanimljiva otkrića koja pokazuju da sadržaj zaštićen enkripcijom često uopće nije siguran zbog nedostataka hardvera na kojem je pohranjen i softvera koji upravlja pristupom. Dobar je primjer USB memorija Lenovo ThinkPlus FU100, koja prema tvrdnjama proizvođača podatke štiti enkripcijom AES-256. Ispitivanje je, međutim, pokazalo da od toga nema ništa, a na tiskanoj pločici umjesto uobičajene ili ugrađene NAND flash memorije nalazi se SD kartica.
To je otkrio Xusheng Li, koji je radi ispitivanja rastavio USB memoriju kako bi proučio njezinu konstrukciju i provjerio kako radi u praksi. Analiza je brzo pokazala da se na tiskanoj pločici nalazi SD kartica, što već samo po sebi može otvoriti određena pitanja. Pravi je problem, međutim, bio u tome što čitač otiska prsta na pogonu nije služio za otključavanje šifriranih podataka, kako bi se moglo očekivati prema marketinškim tvrdnjama, nego je samo aktivirao USB kontroler i tako omogućavao pristup podacima.
Istraživač je poslije utvrdio da podaci na SD kartici nisu bili zaštićeni ni enkripcijom AES-256 ni bilo kojom drugom vrstom enkripcije. Nakon otključavanja pogona bili su slobodno dostupni, a isto je vrijedilo i ako bi napadač rastavio uređaj i izvadio SD karticu. Analiza softvera uz pomoć umjetne inteligencije otkrila je i da se proizvodu može pristupiti preko korisničkih računa koji služe kao stražnja vrata. To je otkriće obuhvatilo i uređaje drugih proizvođača, pa USB pogoni koji su se predstavljali kao sigurni ipak nisu bili toliko sigurni.
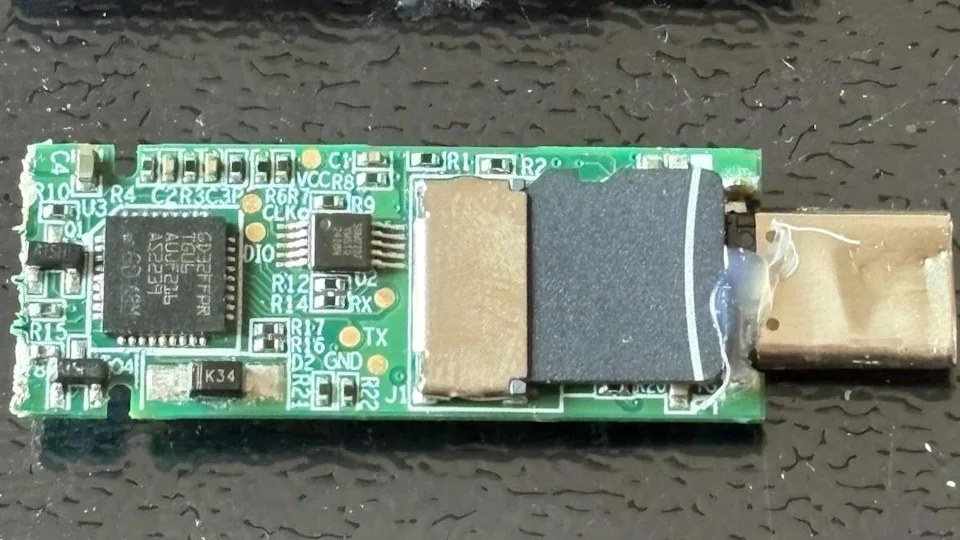
Proizvođač je kod modela FU100 najprije pokušao povećati sigurnost slojem epoksidne smole kako se SD kartica ne bi mogla izvaditi. Poslije je, tijekom ove godine, izmijenio konstrukciju zahvaćenih proizvoda, pa su se modeli FU100, FU200 i TSD303 mogli zamijeniti putem kineske korisničke podrške, a bilo je moguće zatražiti i lokalno ažuriranje firmvera. Ranjivosti su naknadno dobile i oznake CVE. Jedna od ukupno triju ocijenjena je visokorizičnom: zahvaća konfiguracijski softver i korisniku prijavljenom na lokalni sustav omogućuje da zaobiđe postupak provjere identiteta na pogonu te ga otključa neovlaštenim otiskom prsta.
Ispitivanje je otkrilo probleme i s Lenovim uređajem TSD303, premda je taj proizvod barem doista šifrirao podatke. Problem je bio u tome što je softver pogona lozinku putem USB-a slao softveru za provjeru identiteta u obliku običnog teksta, zbog čega ju je bilo lako presresti. Objavljen je zakrpa koja je ključ trebala zaštititi metodom temeljenom na vremenskoj oznaci i blokovnom šifriranju. No ni nakon te zakrpe obrada podataka nije bila sigurna, a softver je ostao ranjiv. Zato je izrađena još jedna zakrpa, nakon koje valjana lozinka više nije napuštala pogon.
Problem je u tome što su različiti proizvođači isti softverski paket koristili za još devet pogona, pa su i ti proizvodi mogli biti ugroženi ako bi dospjeli u ruke napadača s potrebnim znanjem. Kod dvaju pogona podaci su se, povrh toga, nalazili na nešifriranoj microSD kartici. Nije otkriveno o kojim je pogonima riječ jer je naknadno otklanjanje takvih sigurnosnih rizika prilično teško i skupo.
Uz pomoć OpenAI-jeve platforme Codex istraživač je uspješno probio i softver za šifriranje podataka nekoliko proizvođača. Među njima je bio Netacov alat, čiju je zaštitu umjetna inteligencija probila za sedam minuta: u programskom je kodu pronašla ugrađeni fiksni ključ, a u dijagnostičkom zapisniku i korisničku lozinku. Poslije je probio i zaštitu alata KakaSoft USB Copy Protection, koji obećava zaštitu od kopiranja. I u njemu je bila skrivena interna lozinka, kojom se Codex poslužio za dešifriranje testne datoteke. Za to mu je trebalo približno 26 minuta, bez korisničke lozinke.
Zaštita aplikacije Nexcopy Copy Secure probijena je za deset minuta jer se u aplikaciji za pregledavanje datoteka nalazio certifikat kojim se moglo otključati šifrirane podatke. Ni probijanje aplikacije YutianDun, koju je razvio SecZure, nije bilo osobito teško: u njoj je pronašao dva skrivena korisnička računa koji su služili kao stražnja vrata i omogućavali pristup datotekama. Sigurnosni istraživač o tome nije obavijestio pogođene tvrtke jer smatra da pogon, jednom kada dospije u ruke napadača, ionako više nije moguće povući ni ažurirati. Među zahvaćenim softverom Netacov alat sigurno nije dobio zakrpu za taj propust, dok za ostale nema informacija.