




PHP-ov razvojni tim objavio je hitno ažuriranje popularnog programskog jezika koje ispravlja dvije kritične ranjivosti nazvane PHP2Shell. Obje su na ljestvici CVSS v4.0 ocijenjene s 9,2 boda, što znači da je riječ o izrazito kritičnim sigurnosnim propustima. Ažuriranje je dostupno za sva relevantna izdanja PHP-a, a nakon njegove primjene sigurne glavne verzije bit će PHP 8.5.12, PHP 8.4.27, PHP 8.3.36 i 8.2.35. Kako bi se ranjivosti pouzdano uklonile, u svakom je slučaju potrebno ažurirati cijeli poslužitelj.
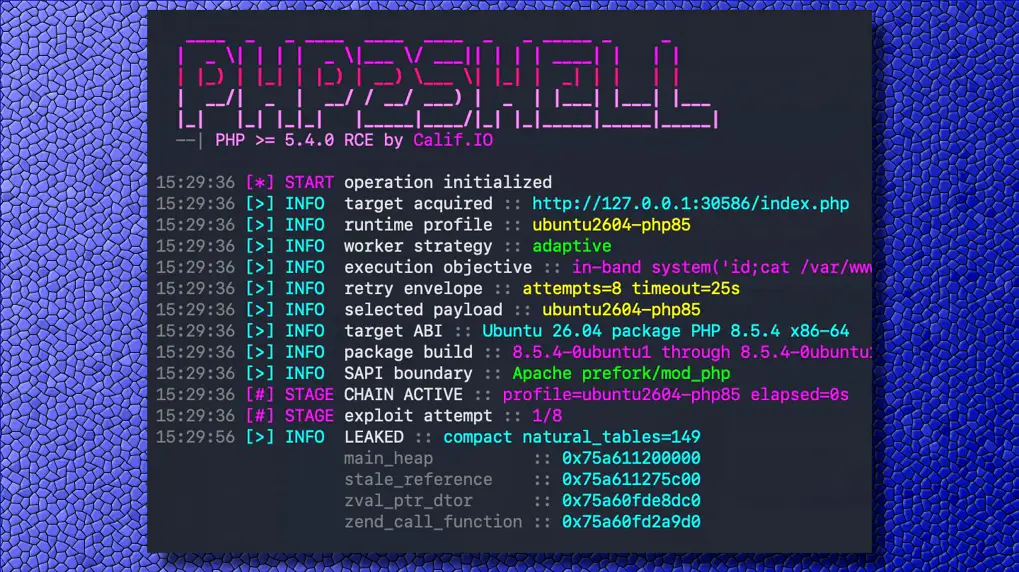
Prema podacima PHP tima, ugrožene su sve instalacije PHP-a koje obrađuju web-zahtjeve, uključujući Apache mod_php, PHP-FPM, php-cgi, FrankenPHP i LiteSpeed. Greške su posebno opasne jer ih je moguće iskoristiti čak i ako je web-mjesto na poslužitelju sigurno ili na njemu radi tek stranica razine „Hello World”: napadači naime ciljaju na samo izvršno okruženje PHP-a. Prema dosadašnjim izvješćima, ima naznaka da su kibernetički kriminalci počeli aktivno napadati ranjivosti, no za sada nema izvješća o slučaju u kojem bi se doista probili na neki poslužitelj i s njega ukrali povjerljive podatke.
Ranjivosti se vode pod oznakama CVE-2026-109618 i CVE-2026-109619. Prvotno je trebalo o njima izvijestiti tek 22. listopada, no neke su informacije prerano procurile, pa je hitno ažuriranje, kao i objava o ranjivostima, morala biti ubrzana.
Najveću opasnost predstavlja ranjivost u modulu mod_php, preko koje se napad može izvesti jednim neautenticiranim zahtjevom, i to tako da se izvrši prije koda bilo koje aplikacije. Preko ranjivosti napadač može doći do raznih sadržaja pohranjenih u memoriji, bilo da je riječ o lozinkama, API ključevima, tokenima za identifikaciju ili certifikatima, jer može pristupiti memorijskom prostoru koji koristi PHP worker proces.
Za sigurnost je potrebno ažurirati PHP okruženje na poslužitelju, a ažuriranje pojedinog web-paketa nije rješenje: ako, primjerice, instaliramo novu verziju WordPressa, ranjivi poslužiteljski kod i dalje ostaje u pozadini. PHP-ovi programeri hitna ažuriranja nude samo od verzije PHP 8.2 nadalje, jer su ostala izdanja došla do kraja životnog ciklusa, iako ni PHP 8.2 nema još mnogo vremena pred sobom: podrška mu završava 31. prosinca 2026. Rješenje postoji i za PHP 8.1, PHP 8.0 i PHP 7.4, a pojedinosti su dostupne ovdje, gdje se nalaze i informacije o ažuriranju ostalih verzija te poveznice za preuzimanje.
Na vijest o ranjivosti mnoge su usluge prekinule rad kako bi poslužitelji bili sigurni u izvanmrežnom načinu rada dok se ne ažuriraju. To je na mnogim područjima uzrokovalo veće i manje ispade, no brza reakcija svakako je nužna: autori zlonamjernog koda već su se dali na posao i krenuli u napad, pa poslužitelji koji na vrijeme ne dobiju potrebne zakrpe mogu biti u golemoj opasnosti, zajedno s uslugama i web-mjestima koji se na njima vrte.