




Stručnjaci za kibernetičku sigurnost upozoravaju na zanimljivu prijetnju: napadači svoj zloćudni kod i aplikacije koje žele instalirati na ciljni sustav odnedavno prikrivaju kao MP4 datoteke, što je problem zato što ih zaštitni filtri prepoznaju kao običan videozapis, pa one prolaze kroz sigurnosne provjere. Prema riječima djelatnika tvrtke Censys, oko te je metode izgrađena i kampanja koja je trenutačno aktivna, a u njoj se MP4 datoteke koriste kako bi se nakon uspješne „infekcije“ određenog sustava na njega mogle dostaviti i veće datoteke, i to tako da zaštiti ne djeluju sumnjivo.
Kampanja djeluje kao prilično raširena mreža koja se oslanja na ukupno 18 zasebnih malware buildova, raspoređenih na 40 aktivnih poslužitelja koji se nalaze u 6 poslužiteljskih mreža u 4 različite države. Da bi došlo do faze u kojoj se dostavlja MP4 datoteka, prije toga je potrebna korisnička pogreška kojom se pokreće zloćudni kod i dolazi do sustava žrtve. Napad može teći tako da se provede lažna CAPTCHA provjera koja pokreće izvođenje zloćudnog koda, no odnedavno ima i primjera da žrtve same sebe zaraze nakon što ih se navede da u polje Run u sustavu Windows zalijepe neku naredbu.
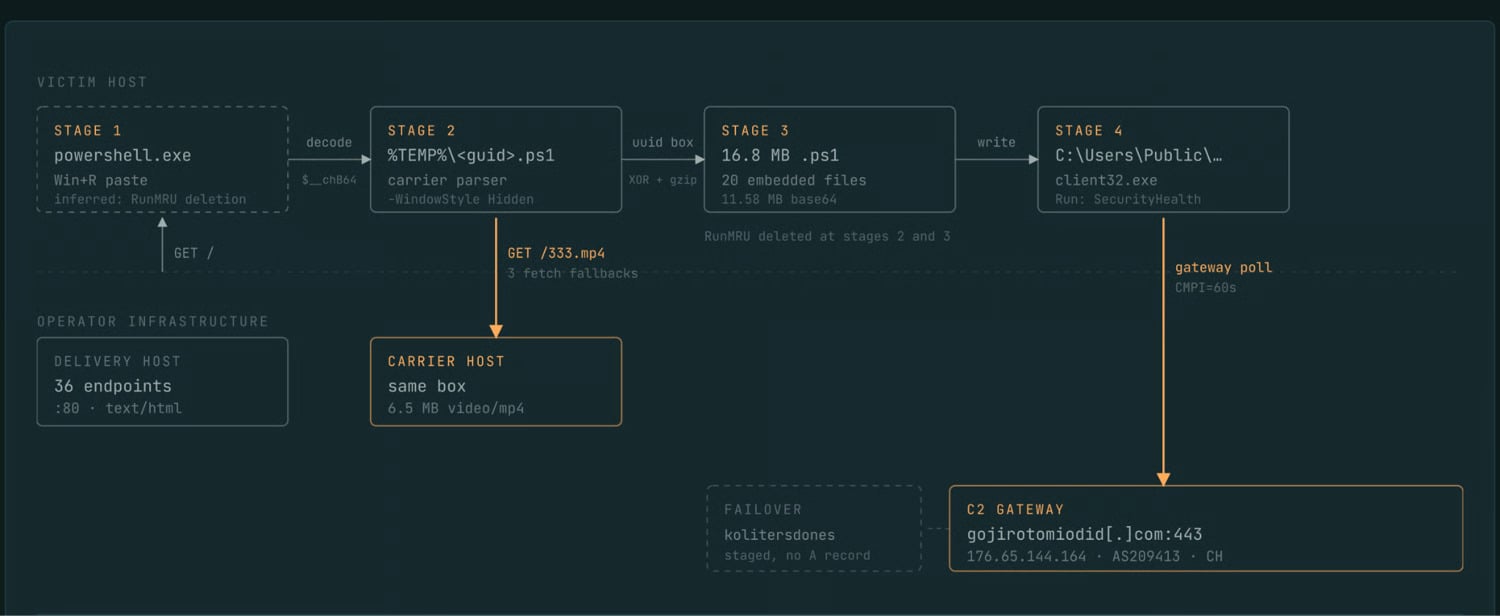
Ako uspiju, prvi je korak da dropper provjeri naziv računala i tako traži prisutnost sandboxa, zatim sakrije konzolni prozor PowerShella i s udaljenog poslužitelja preuzme nekoliko binarnih datoteka potrebnih za nastavak napada. Skripta obavlja i dešifriranje potrebnog sadržaja te njegovo raspakiravanje, a potom počinje druga faza. Tada već u mapu TEMP preuzima prethodno spomenutu lažnu MP4 datoteku, pri čemu se predstavlja kao Chrome User Agent. MP4 koji stiže s napadačeva poslužitelja djeluje kao dio uobičajenog prometa, no u datoteci nema videosadržaja, jer je riječ o takozvanoj skrivenoj UUID kutiji koja zloćudnom softveru pokazuje gdje se u lažnoj datoteci nalazi sadržaj koji može iskoristiti.
Zasad nema informacija o tome koji je točno cilj napadača, ali budući da pomoću lažne MP4 datoteke na računalo ciljane osobe instaliraju aplikaciju NetSupport Manager i žele potpunu kontrolu nad njim, praktički mogu učiniti bilo što: krasti podatke, rudariti kriptovalute, špijunirati ili pak prodavati pristup drugim kibernetičkim kriminalcima. „Reprodukcija“ lažne MP4 datoteke ne uzrokuje zarazu, jer je riječ samo o kontejneru – dok se pojavi na određenom sustavu, uspješan upad nažalost je već obavljen. To naravno ne isključuje da se u budućnosti stvore i MP4 datoteke koje su same po sebi sposobne „zaraziti“ određeni sustav, primjerice pokretanjem raznih skripti, otvaranjem stražnjih vrata ili pripremom preuzimanja novih sadržaja.