




Microsoftov razvojni tim sprema važan korak zbog kojeg bi funkcija pod nazivom Memory Integrity Protection mogla postati šire dostupna među globalnim instalacijama sustava Windows 11, čime raste razina sigurnosti ekosustava, što je sveukupno pozitivno. Prema planovima, masovno uvođenje moglo bi početi negdje tijekom listopada, a očekivano po istoj valovitoj praksi kao kod sigurnosnih ažuriranja, odnosno dio korisničke baze funkciju će dobiti tek kasnije, kad na njih dođe red.
Zadaća funkcije Memory Integrity Protection je podići razinu sigurnosti operacijskog sustava već na razini jezgre (kernela), čime može pružiti zaštitu od sofisticiranih napada koje su razvili vješti napadači i s njima povezanog zlonamjernog koda. S korisničkog gledišta sama funkcija radi jednostavno, po potrebi se može i isključiti, a složeni algoritmi u pozadini mogu raditi potpuno samostalno, bez potrebe za korisničkom intervencijom, no pritom se brinu za podizanje razine sigurnosti. U okviru funkcije VBS, odnosno Virtualization-based Security, operacijski sustav pomoću hardverske virtualizacije stvara Windows hipervizore (hypervisor) koji rade s izoliranim virtualnim okruženjima, jer je osnovna teza da se jezgra može probiti, pa se protiv toga pokušavaju poduzeti učinkoviti koraci.
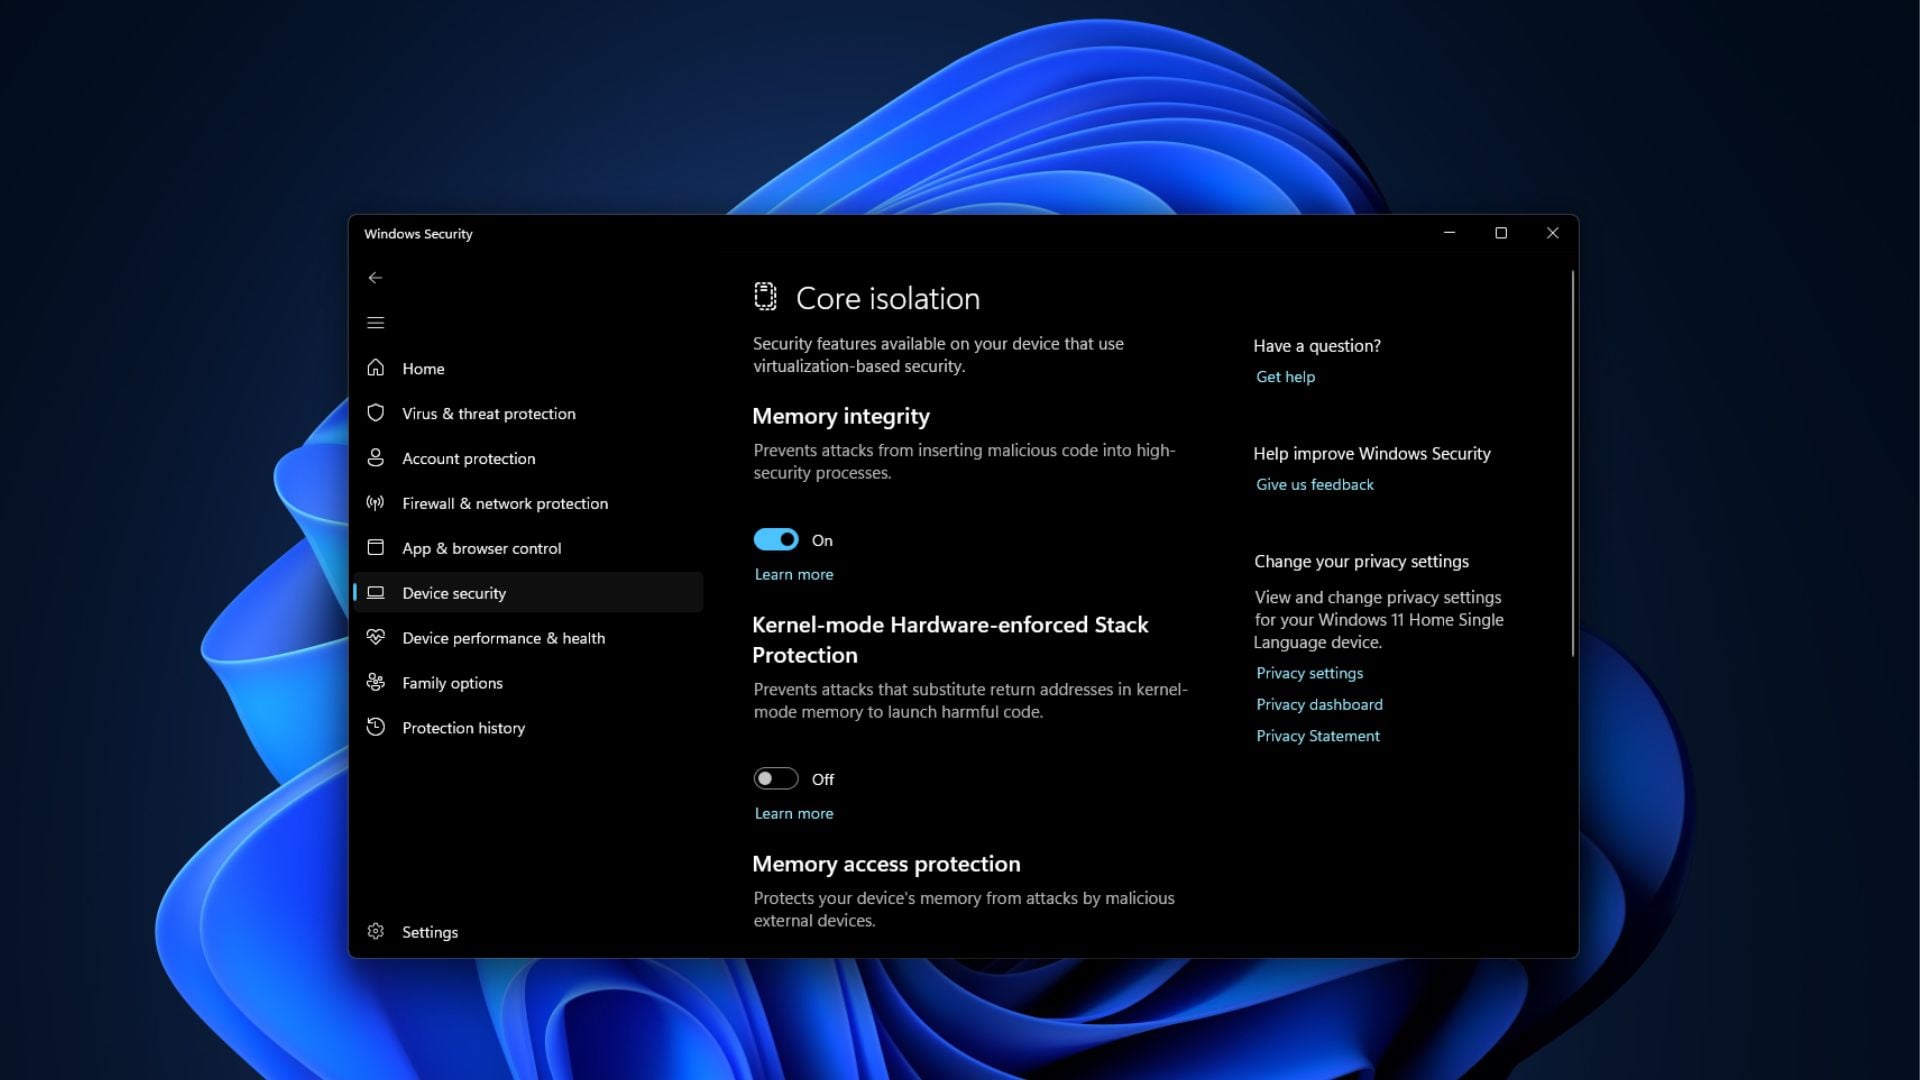
Napredni sigurnosni mehanizam koji se oslanja na VBS omogućuje i brzo instaliranje sigurnosnih ažuriranja u radu te njihovu sigurnu primjenu bez potrebe za ponovnim pokretanjem sustava. To je ključna funkcija za sustave kritične za misiju: zbog sigurnosnih ažuriranja nije potrebno ponovno pokretati operacijski sustav, važni procesi koji ne podnose ili teško podnose prekide mogu nastaviti raditi, a sigurnost sustava se pritom povećava.
Prema planovima, veće organizacije i tvrtke, u kojima administratori upravljaju većim brojem uređaja sa sustavom Windows 11, funkciju Memory Integrity Protection moći će primijeniti jednostavno i brzo, a upravljani sustavi dobit će je u biti automatski. Istodobno će sva pravila i politike ostati na snazi i na razini administratorskih i na razini običnih korisnika, no na uređajima na kojima je funkcija onemogućena ni listopadsko ažuriranje neće je uključiti, ondje je treba ručno omogućiti ako je potrebna.
Kod sustava običnih korisnika i malih tvrtki ažuriranje će aktivirati podršku za VBS i novost izgrađenu oko njega, pa će korisnici od njih odmah imati koristi, a posebnih zadataka neće imati. Opciju će se, naravno, po potrebi moći isključiti ako iz nekog razloga sigurno nije potrebna.