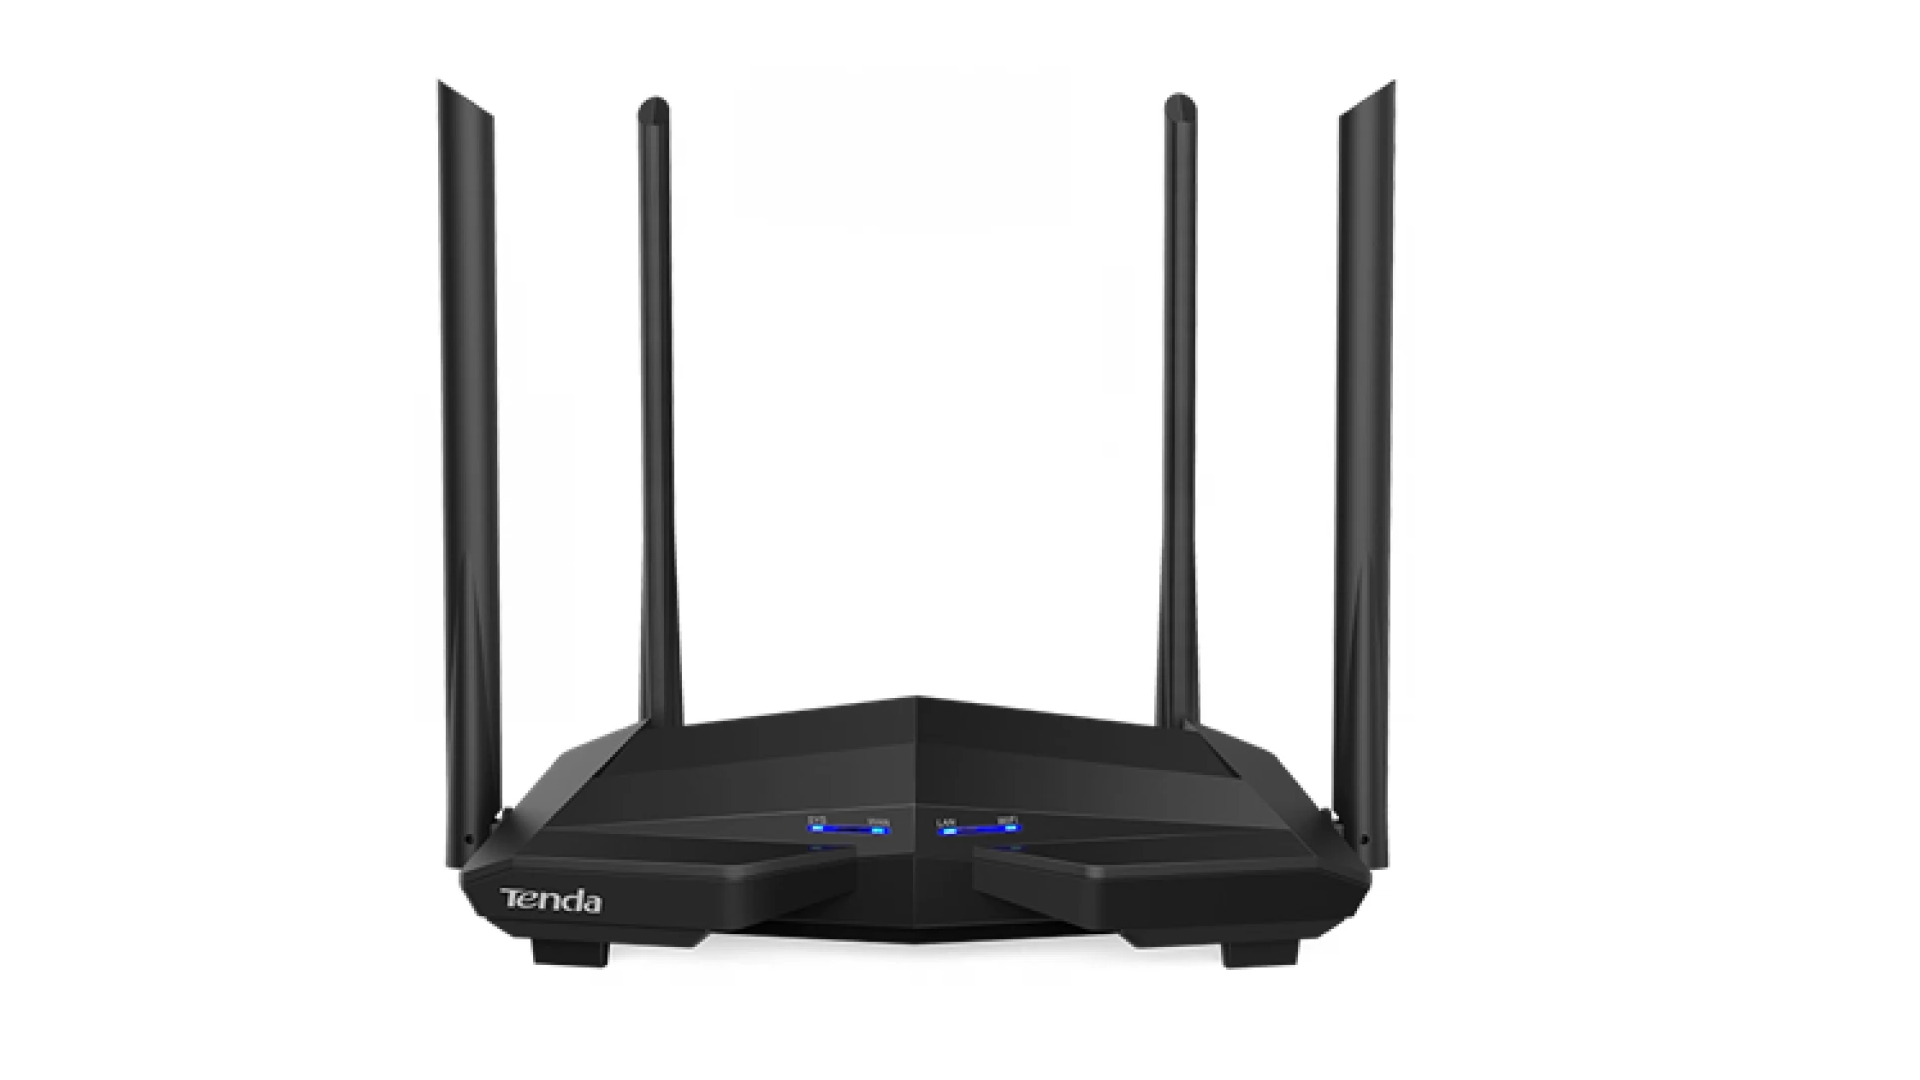





Američki CERT Coordination Center nedavno je skrenuo pozornost na prilično zanimljivu sigurnosnu rupu: njihovi stručnjaci za kibernetičku sigurnost dobili su dojavu od izvora koji želi ostati anoniman, a koji je u svojim istraživanjima zaključio da neki usmjernici tvrtke Tenda, poznate po usmjernicima povoljnim za novčanik, sadrže nedokumentirana stražnja vrata kojima dovoljno pripremljeni napadači mogu dobiti administratorsku ovlast na web korisničkom sučelju za upravljanje dotičnim usmjernikom.
Ranjivost koja se vodi pod oznakom CVE-2026-11405 u biti funkcionira kao nedokumentirana stražnja vrata kojima se može zaobići normalan postupak identifikacije korisnika, a napadač može doći do administratorske ovlasti razine 2, dakle u biti može pristupiti svim važnim postavkama i funkcijama. Tenda za sada službeno nije reagirala na ranjivost, za potencijalno zahvaćene usmjernike nije izdan ni popravak, odnosno na strani tih proizvoda postoji prilično velika površina napada, osobito ako kibernetički kriminalci dešifriraju i točan način rada nedokumentiranih stražnjih vrata, što im vjerojatno neće predstavljati poteškoću.
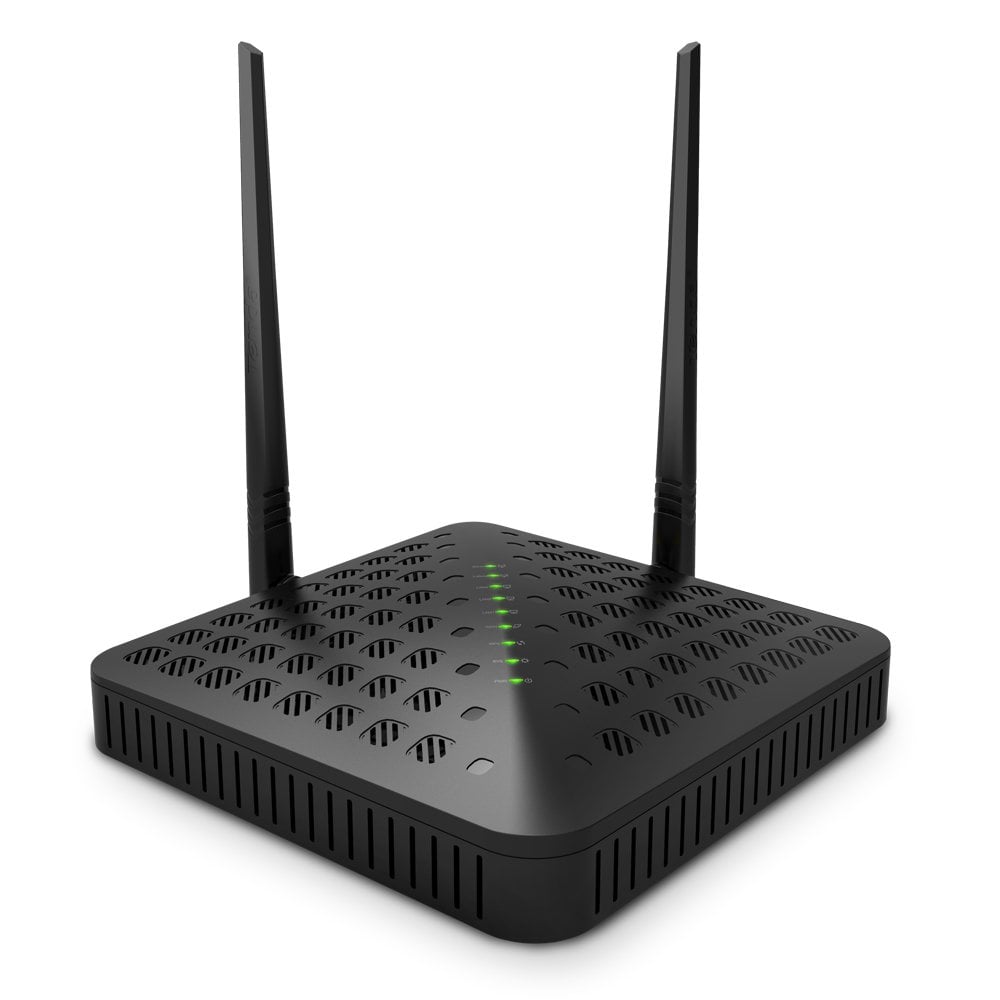
Prema trenutačnim informacijama sigurno je zahvaćeno 5 modela, a to su:
- FH1201
- W15E
- AC10
- AC6
- AC5
Kod tih usmjernika u firmwareu je pronađena gore spomenuta funkcija, a za sada se ne zna je li u softveru ostala samo slučajno, jer ju nakon završetka razvoja nisu uklonili, ili je namjerno ostavljena kako bi se kasnije mogla koristiti u različite svrhe. Nije isključeno da su nedokumentirana stražnja vrata prisutna na više Tendinih usmjernika, na to će moći ukazati kasnija ispitivanja, jer proizvođač za sada nije reagirao na temu, iako bi se unutarnjom istragom brzo mogla staviti točka na slučaj.
Prema istraživačima kibernetičke sigurnosti, način rada spomenutih stražnjih vrata prilično je zanimljiv. U normalnim okolnostima na web korisničko sučelje za upravljanje ulazi se unosom korisničkog imena i lozinke, pri čemu sustav provodi normalnu provjeru temeljenu na MD5. Ako provjera završi pogreškom, aktivira se sekundarna rutina, koja u biti samo usporedi prethodno pohranjenu lozinku, koja se na uređaju nalazi u obliku vrijednosti sys.rzadmin.password, s unesenom lozinkom, i ako se one poklapaju, admin ovlast odmah je dostupna, bez obzira na to koje je korisničko ime dotična osoba upisala, jer sekundarna rutina njega više ne provjerava. Naravno, nisu otkrili koju točno lozinku sadrže firmwarei.
Na temelju navedenog vrlo je vjerojatno da je dio koda korišten tijekom razvoja softvera „slučajno” ostao u kodu softvera poslanog u proizvodnju, barem za sada nije se pojavila sumnja na namjernost. Stručnjaci potencijalno zahvaćenim korisnicima do popravka pogreške preporučuju da promijene zadanu LAN IP adresu usmjernika, čime se površina napada donekle može smanjiti, iako se napadača s konkretnim ciljem ni tako ne može zaustaviti. Istodobno je dobro onemogućiti i udaljeni pristup web korisničkom sučelju za upravljanje.
Gornje otkriće inače jača raniji stav FCC-a prema kojem usmjernici stranih proizvođača u mnogim slučajevima mogu sadržavati stražnja vrata i ozbiljne sigurnosne rupe – izvrstan je primjer za to gornji slučaj. FCC je zato u ožujku zabranio uvoz novih usmjernika koji se ne proizvode u Sjedinjenim Američkim Državama.