




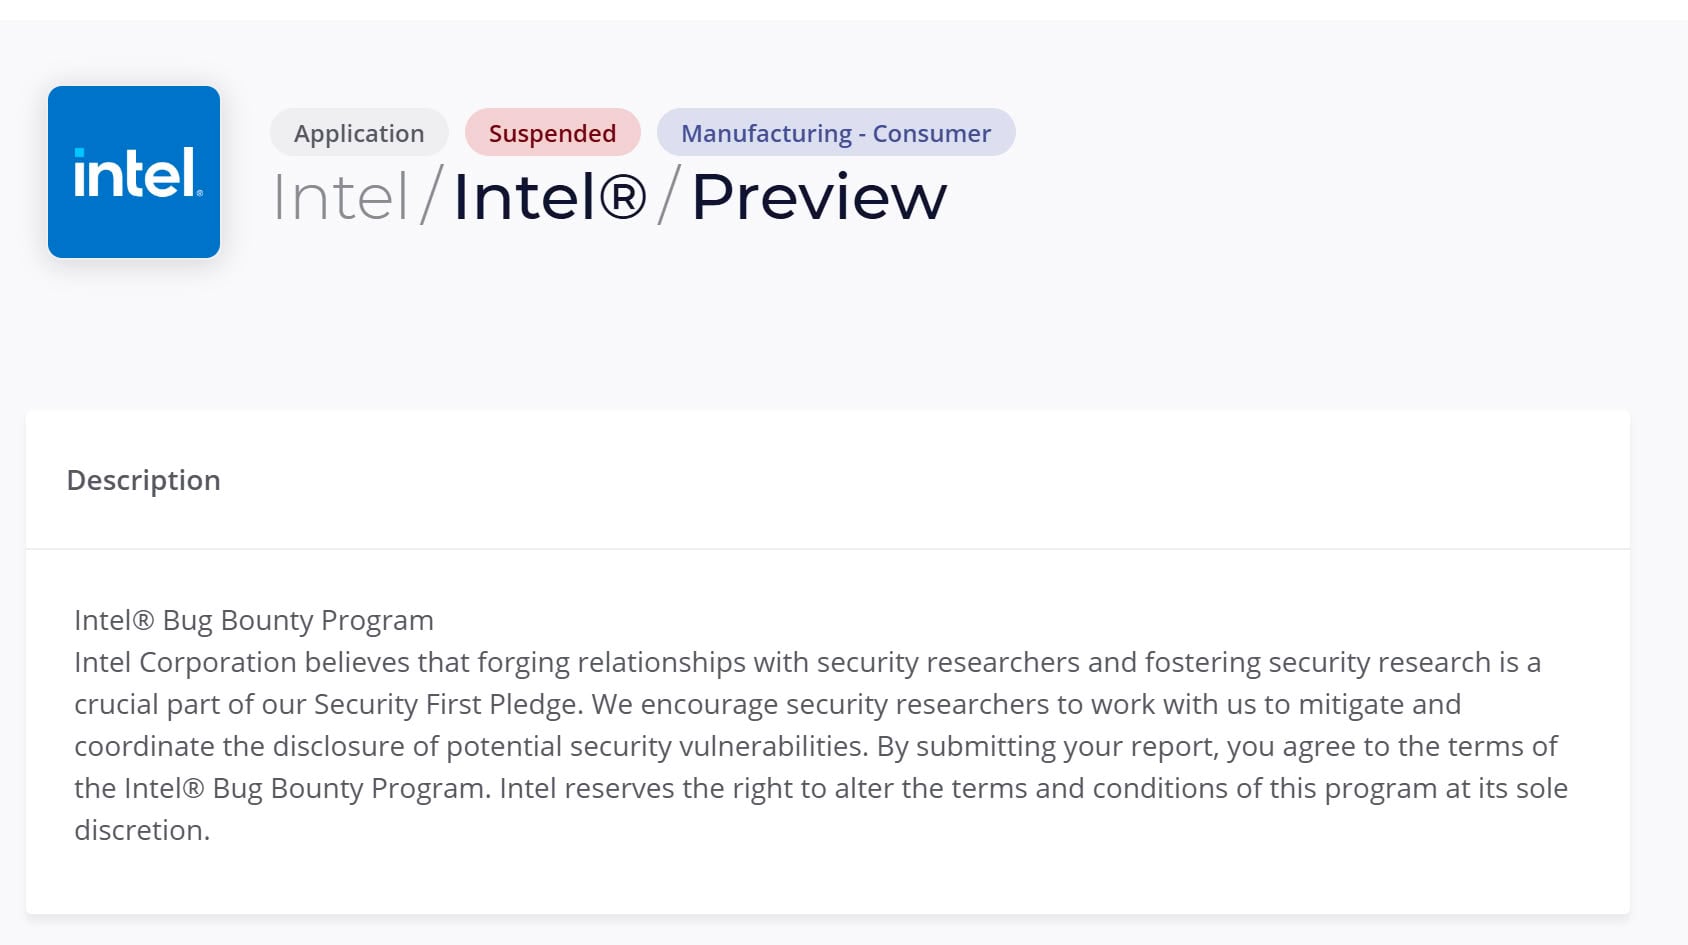
U Intelu se dogodila važna promjena zbog koje je Bug Bounty program koji je tvrtka ranije proglasila stao, odnosno nema mogućnosti lova na bugove za novac. Takvi su se programi dosad pokazali prilično učinkovitima, jer je zahvaljujući neovisnim stručnjacima za kibersigurnost i istraživačima putem njih otkriveno mnogo ranjivosti, a u tim programima sreću su mogli okušati i poduzetni programeri. Potez izgleda službeno, na platformi Integriti Bug Bounty program prikazuje status obustavljen, no nadležni u tvrtki nažalost nisu obrazložili što stoji iza odluke.
U Bug Bounty programu ukupno se na četiri razine moglo zarađivati ako bi poduzetni stručnjaci pronašli sigurnosne ranjivosti. Na prvoj razini maksimalna isplata bila je 5000 dolara, na drugoj 10.000 dolara, na trećoj 30.000 dolara, a za otkrivanje najtežih ranjivosti stručnjaci su na četvrtoj razini mogli zaraditi čak 100.000 dolara. Za potonje je naravno trebalo ukazati na doista tešku ranjivost, otprilike na razini Meltdowna ili Spectrea, dakle za spomenuti iznos, koji inače označava maksimalnu razinu, trebalo je ozbiljno raditi, a stručnjak koji je otkrio pojedinu ranjivost mogao je biti nagrađen i manjim iznosom, ovisno o težini otkrivene greške.
Iako su takvi programi prije nekoliko godina bili izrazito uspješni i učinkoviti jer su dovoljno motivirali istraživače sigurnosti da se udube u kod, tržište se od tada mnogo promijenilo, zahvaljujući razvoju i prodoru AI-ja. Danas je dostupno mnogo naprednih velikih jezičnih modela pomoću kojih tvrtke što prije otkrivaju ranjivosti i bugove, radi maksimalne učinkovitosti za tu svrhu stvaraju i vlastite modele, koji prema svemu sudeći iznimno spretno obavljaju povjerene im zadatke. Budući da AI može pregledati vrlo velike količine koda i katkad brzo ukazati na greške koje bi ljudski resursi možda previdjeli, logična je odluka da se proračun Bug Bounty programa radije potroši na razvoj AI-ja.
Funkciju lova na bugove temeljenu na AI-ju uz Intel aktivno primjenjuje i Microsoftov tim, što ima i rezultat: tijekom prošlog mjeseca izdani su ispravci za gotovo 1000 ranjivosti, zahvaljujući učinkovitom radu AI-ja. I Google aktivno koristi snagu AI-ja za otkrivanje ranjivosti, zbog čega i ažuriranja Chromea sadrže mnoštvo ispravaka grešaka, no i druge tvrtke prate vrijeme i pokušavaju AI-jem učiniti svoje aplikacije i softverska okruženja sigurnijima. AI naravno nije nepogrešiv, stručnjaci za sigurnosnu tehniku, kibersigurnosni stručnjaci i programeri i dalje su potrebni, a vjerojatno će biti potrebni još dugo.