




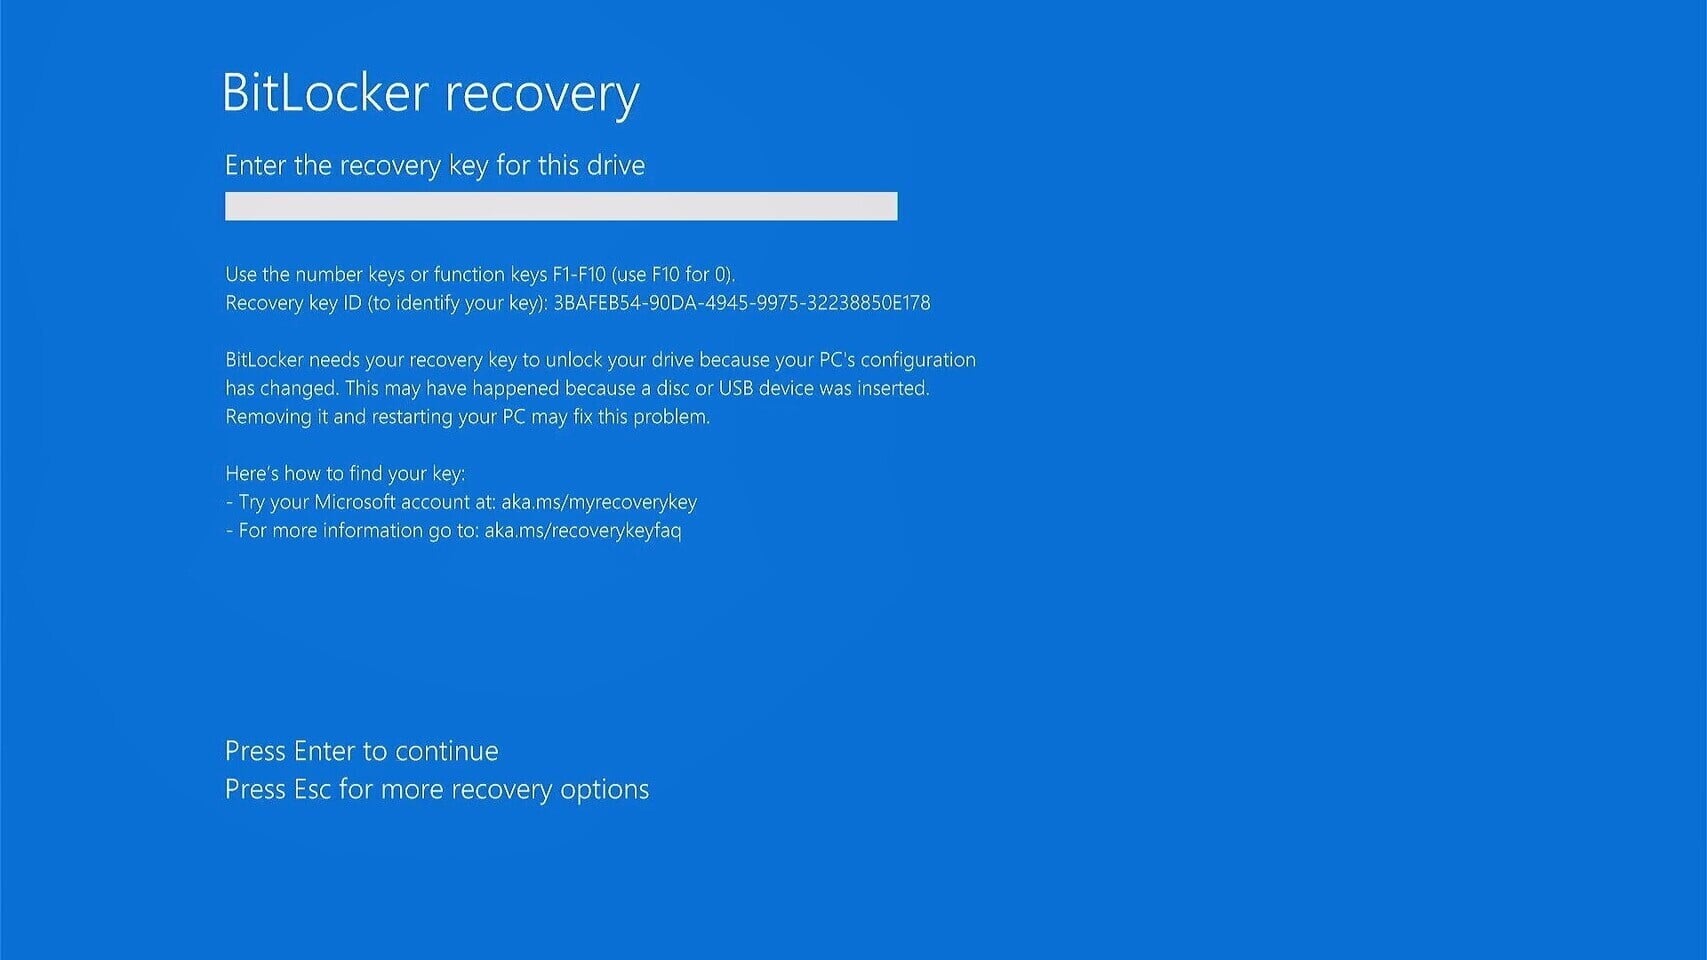
Zbog jedne nadogradnje sustava Windows 11 u nekim se slučajevima nakon instalacije tog paketa nadogradnje pokreće postupak BitLocker Recovery, čime se korisnici dovode u neugodnu situaciju. Problem uzrokuje kumulativna nadogradnja izdana u travnju 2026., izdanje KB5083769, što je Microsoftov tim i službeno priznao, iako su istaknuli da bi greška mogla pogoditi samo vrlo uzak krug korisnika, jer je za njezinu pojavu potrebno posebno podudaranje brojnih uvjeta. To je svakako dobra vijest jer znatno sužava broj potencijalno pogođenih korisnika, ali se pitanjem ipak treba pozabaviti, jer mnogi mogu naletjeti na grešku.
Prema Microsoftu, da bi se ta greška pojavila, potrebna je posebna postavka grupnih pravila za BitLocker – takva čiju primjenu tvrtka ionako ne preporučuje. Unatoč tome, u poslovnom okruženju može se dogoditi da se posebni uvjeti baš podudare, ali na razini prosječnih korisnika za to je šansa sićušna.
Jedan od uvjeta je da funkcija BitLocker mora biti aktivna, a među postavkama grupnih pravila za BitLocker kod opcije „Configure TPM platform validation profile for native UEFI firmware configurations“ u profilu provjere autentičnosti mora biti naveden registar PCR7, koji je povezan s modulom TPM 2.0. Potrebno je i da certifikat Windows UEFI CA 2023 bude prisutan u bazi potpisa Secure Boot Signature Database pripadajućeg uređaja, što omogućuje da uređaj bude ovlašten koristiti Windows Boot Manager potpisan 2023. godine. Još jedan važan podatak je da sustav ne smije koristiti Windows Boot Manager s potpisom iz 2023.
Ako su ispunjeni ti izuzetno specifični uvjeti, msinfo32.exe će pokazati da operacija Secure Boot State PC47 Binding nije moguća. Zbog greške se u tim slučajevima tijekom pokretanja sustava aktivira postupak BitLocker Recovery, ali prema izvješćima nakon unosa lozinke sljedeća će se pokretanja sustava odvijati bez greške.
Kao privremeno rješenje Microsoft vlasnicima pogođenih sustava preporučuje da uklone ili daju ukloniti gore spomenutu konfiguraciju grupnih pravila – kod upravljanih poslovnih sustava to će učiniti IT odjel. Alternativno mogu koristiti i funkciju Known Issue Rollback (KIR) ako nemaju mogućnost deaktivirati konfiguraciju grupnih pravila PCR7.
Prema Microsoftovim planovima grešku će ispraviti nadogradnja koja će stići kasnije, ali kada će se pojaviti, za sada nisu mogli reći. Budući da greška zahtijeva izrazito specifično okruženje, pogodit će znatno manje sustava od ranijih grešaka koje su podigle veliku prašinu – primjerice prošlogodišnje greške, zbog koje se također pokretao postupak BitLocker Recovery.