




Alati umjetne inteligencije često na najrazličitije načine stvaraju probleme i tvrtkama i korisnicima. Sada je otkrivena „hakerska” metoda koja slobodno omogućuje slanje SMS-a sa zaključanih pametnih telefona.
Danas se pametni telefoni mogu štititi na mnogo načina, a jedna od najosnovnijih sigurnosnih funkcija je zaključavanje zaslona. Ljudi ga danas na neki način koriste na gotovo svim uređajima. Iako se s vremena na vrijeme pojave softverske greške i metode kojima se one mogu izigrati i zaobići. I sada je otkrivena jedna takva metoda, a kako smo saznali, Google za nju zapravo već neko vrijeme zna, samo je još nije ispravio.
Na android pametnim telefonima neovlaštene osobe mogu slati SMS čak i uz zaključan zaslon, a za to se u pomoć mora pozvati Gemini.
Meta je zbog prekomjerne uporabe umjetne inteligencije već uspjela naletjeti na vrlo ozbiljnu sigurnosnu grešku kod Instagrama. Ovaj je put na redu Google , ali ovdje srećom nema tolike opasnosti kao kod Mete, no svakako je riječ o ozbiljnom riziku za privatnost.
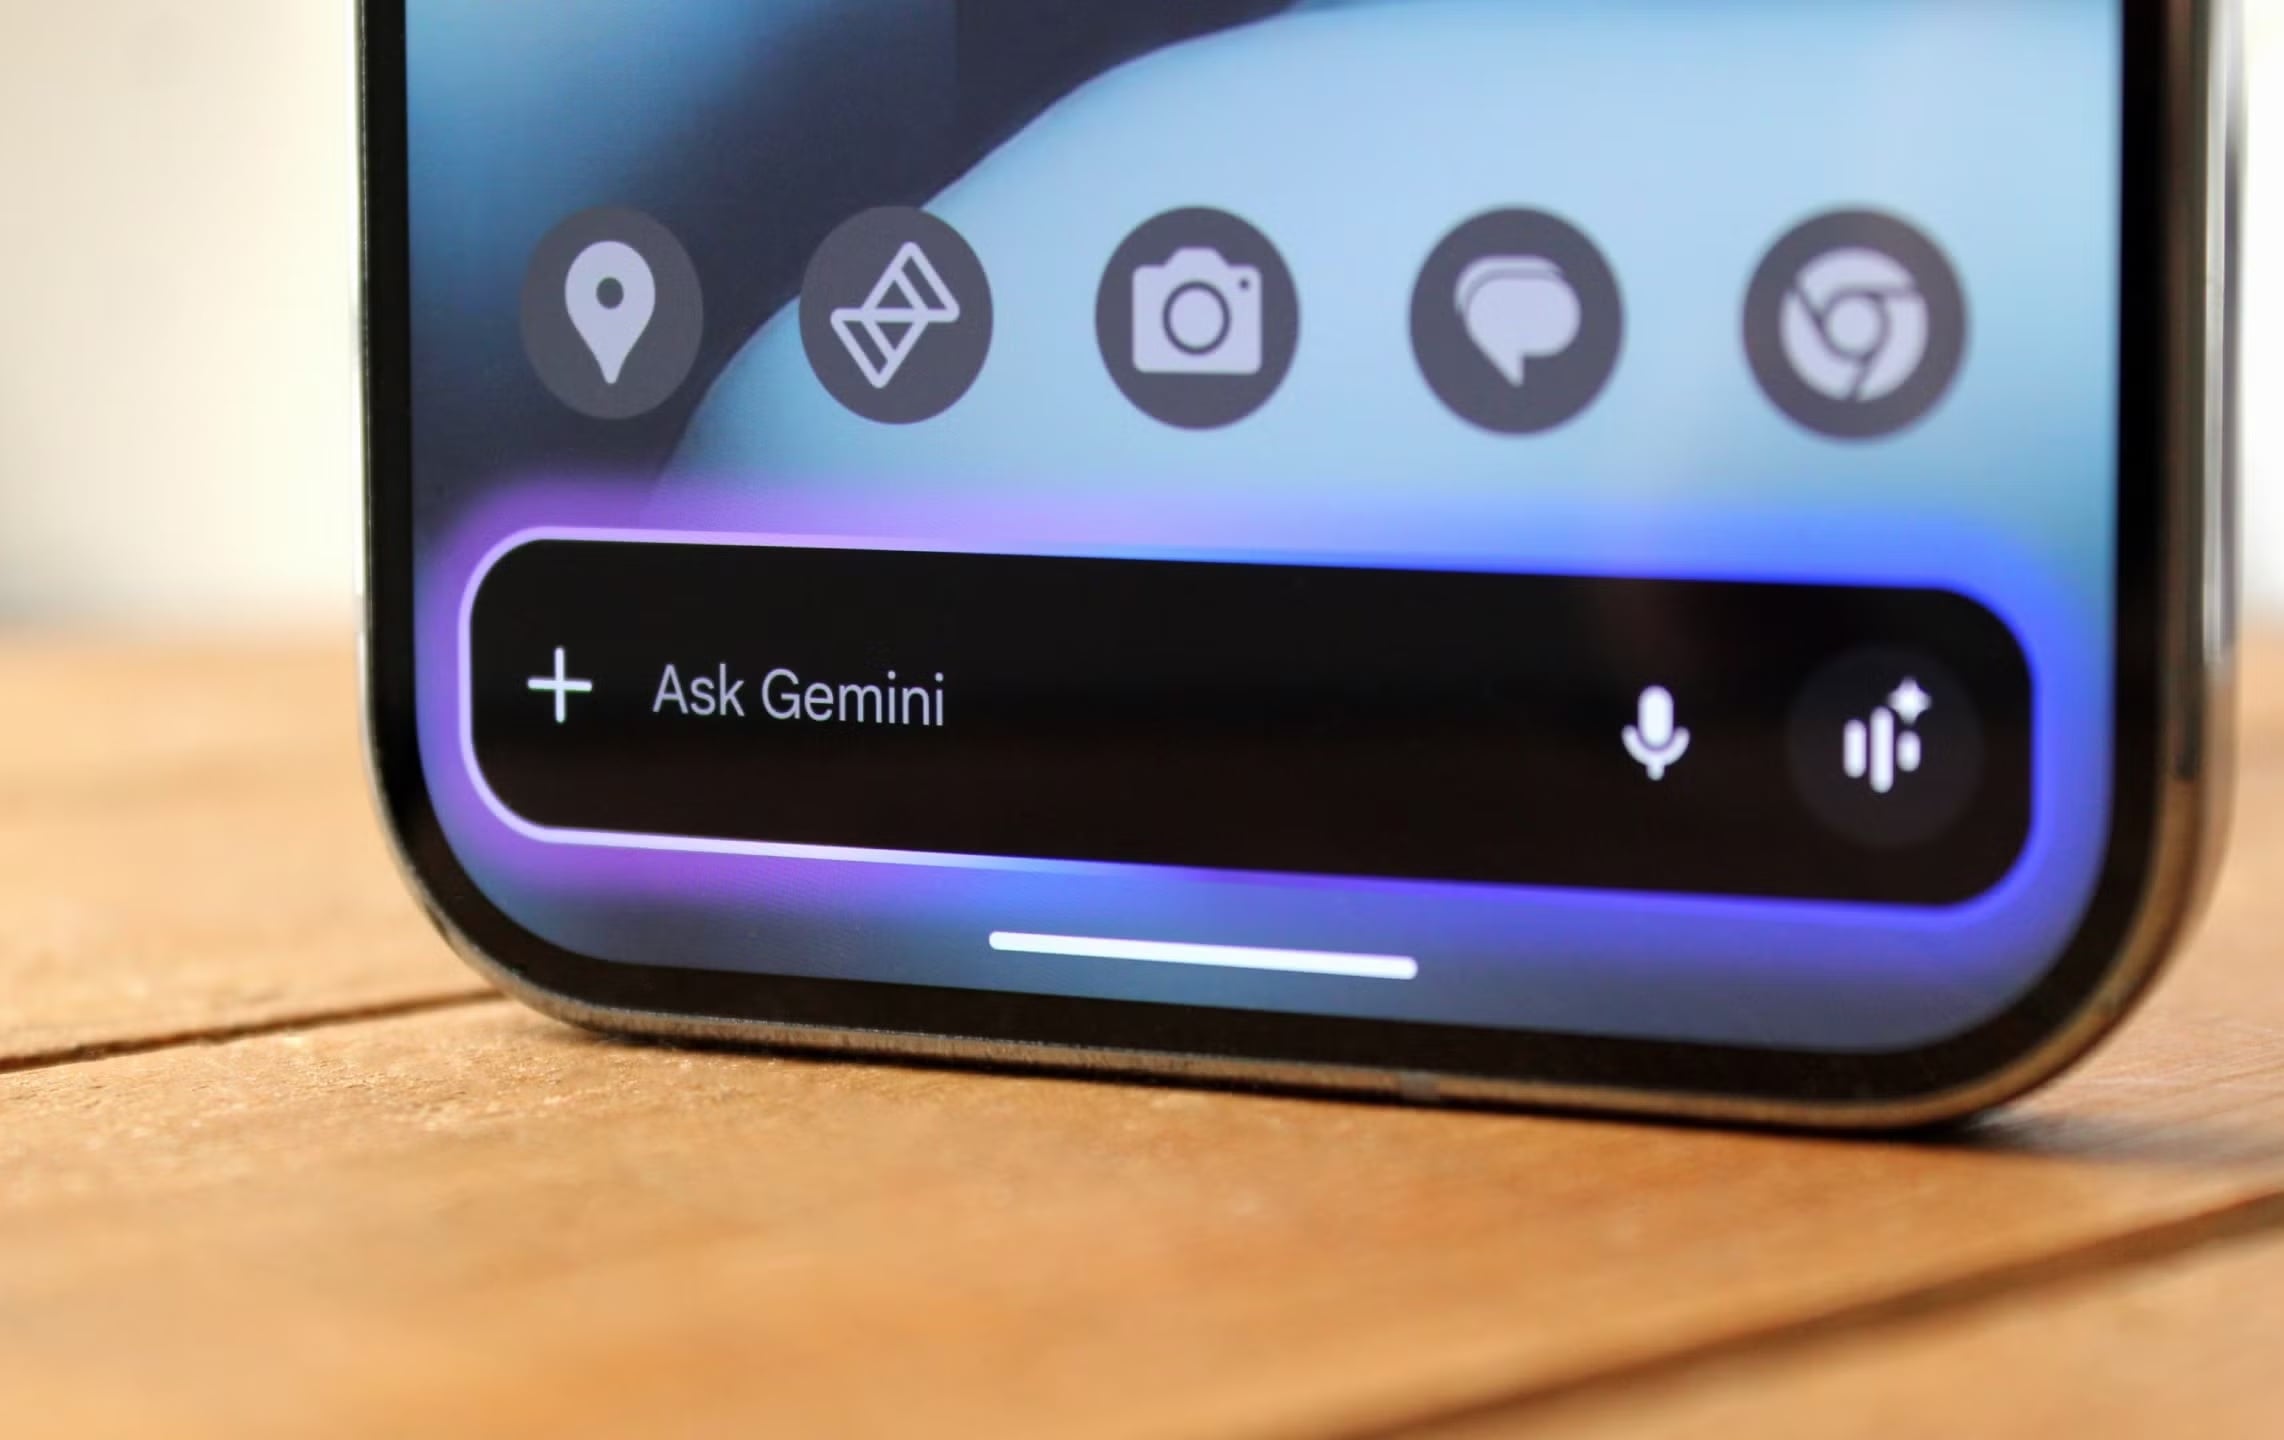
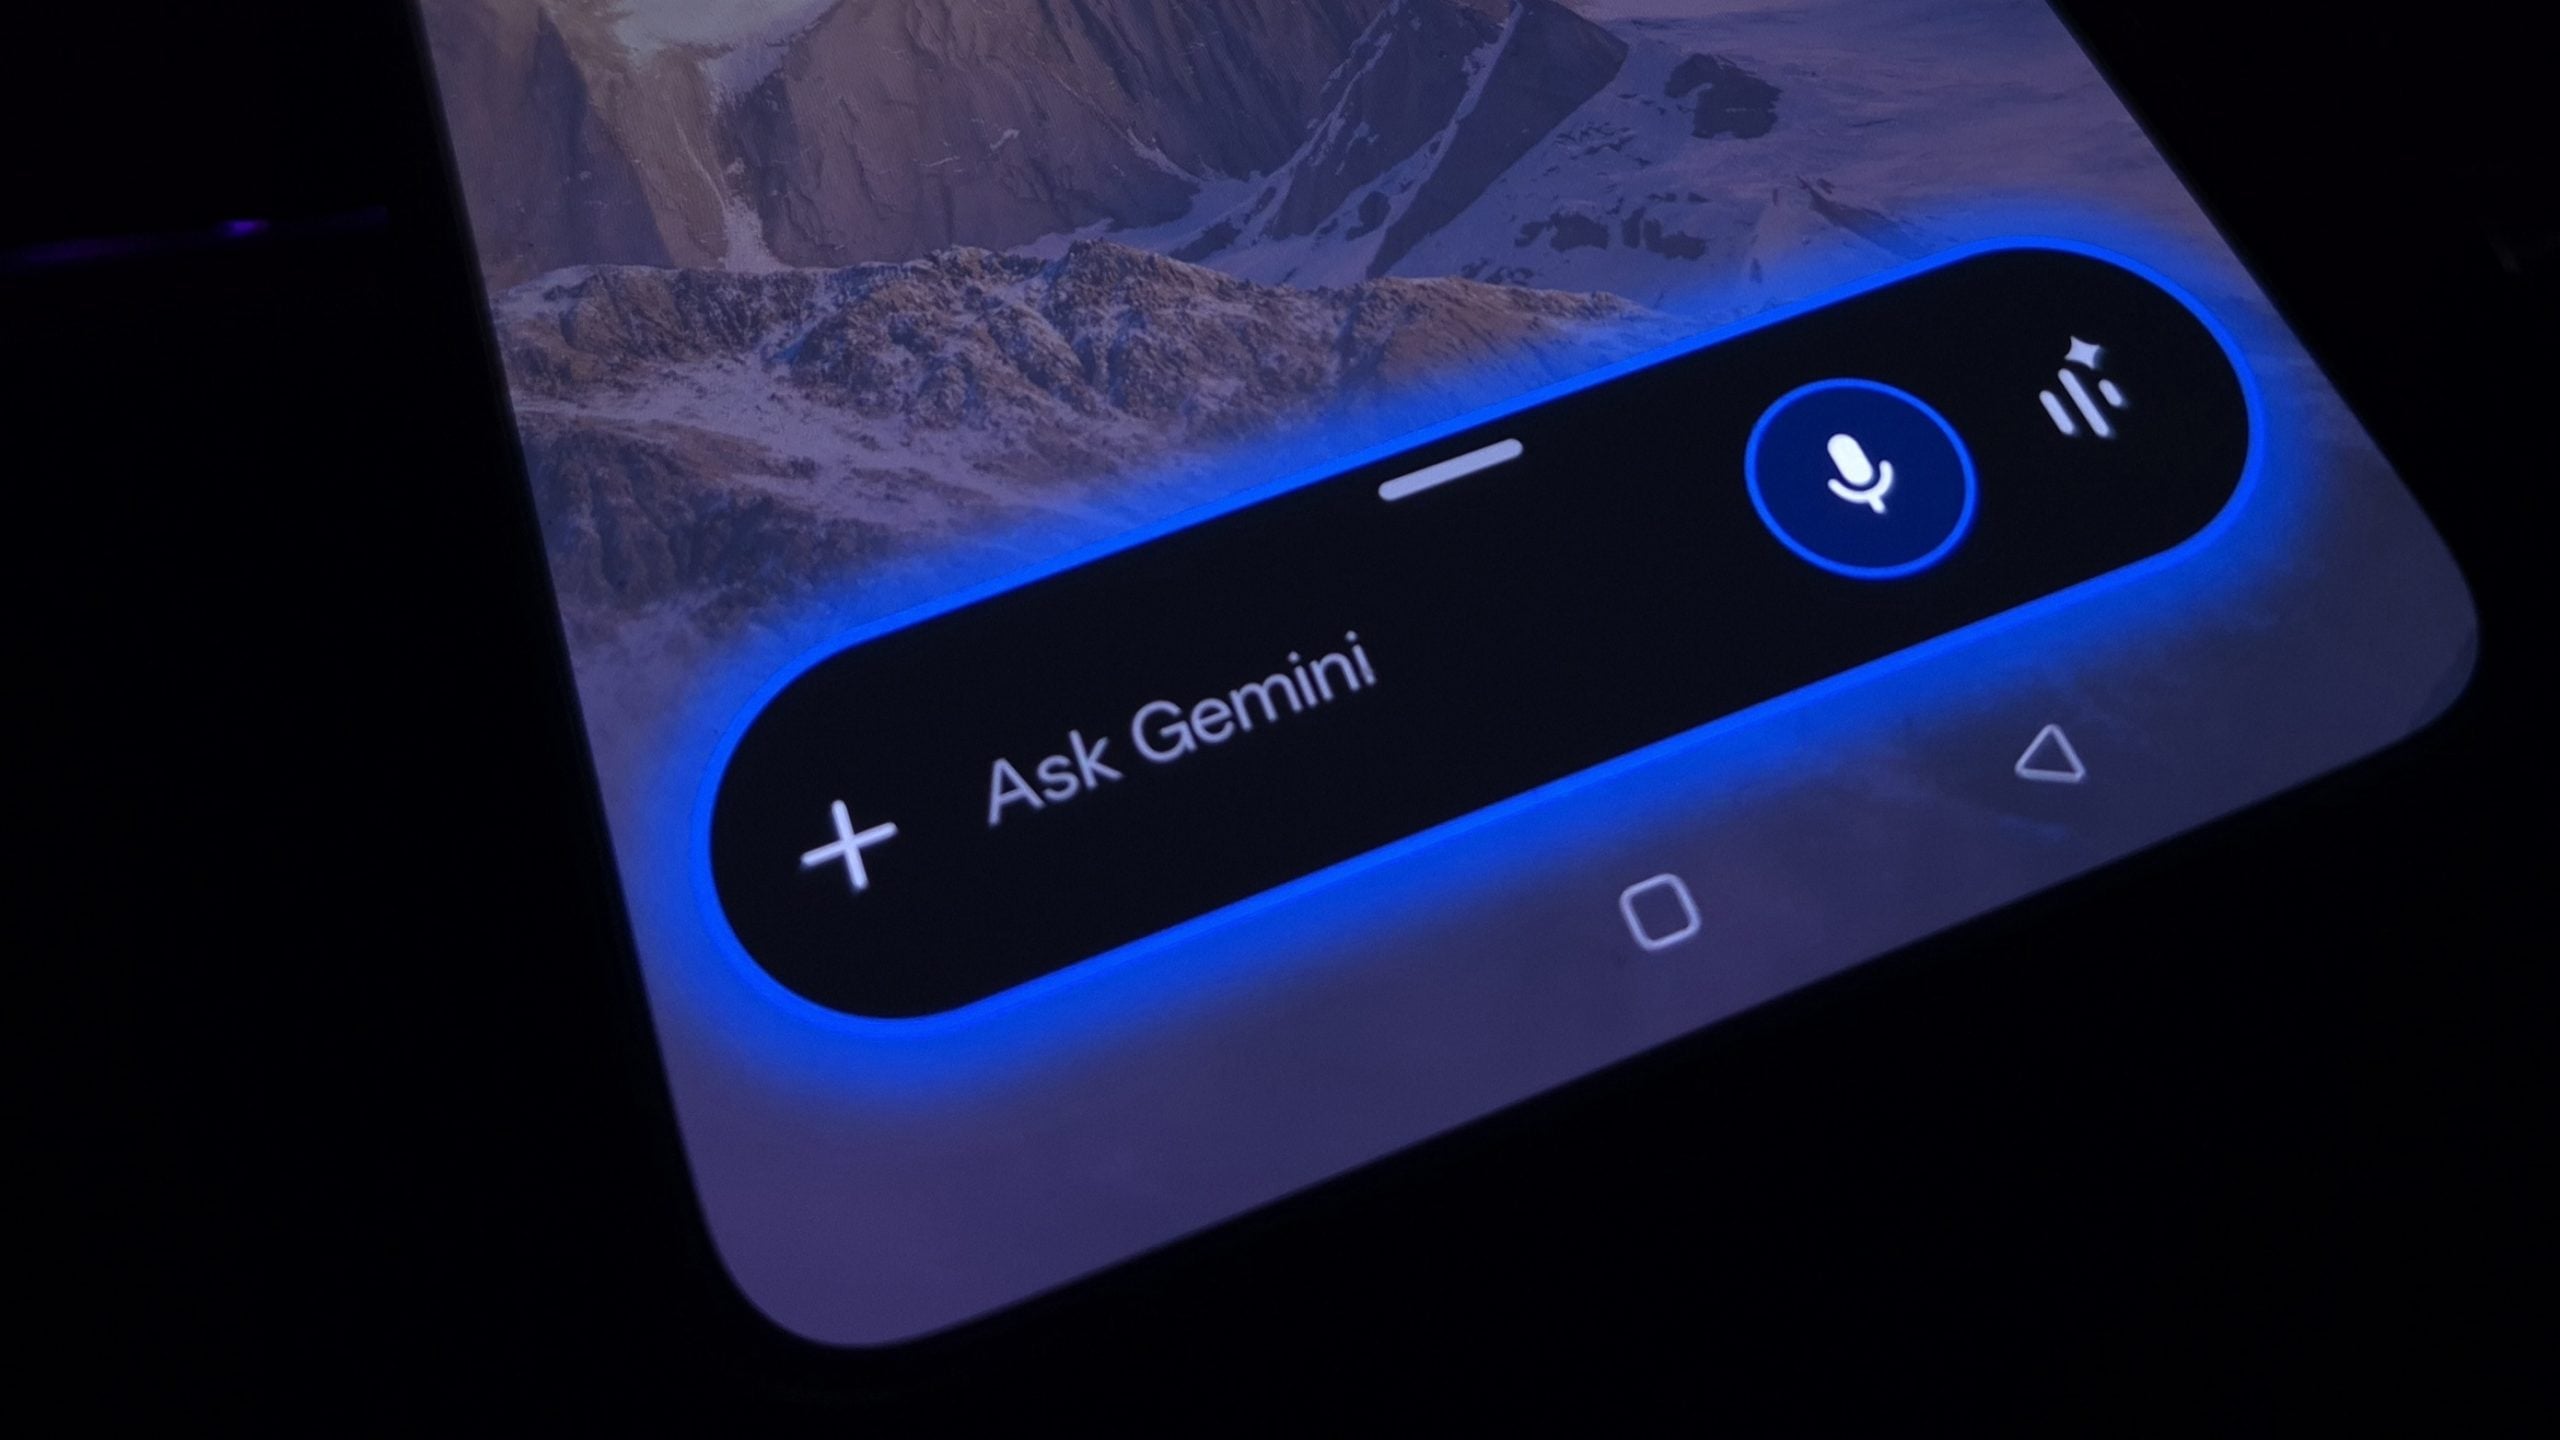
Gemini korisnicima već nudi mnogo mogućnosti. Iskorištavajući to, može se, primjerice, upravljati nizom aplikacija a da ih se ne mora posebno otvarati. Dovoljno je Geminiju zadati što osoba želi učiniti, a generativna umjetna inteligencija obavlja zadatke. No kad osoba tek uključi zaslon, a Gemini bi trebao prijeći preko zaključanog zaslona, razumljivo je da traži šifru kako bi mogao izvršiti zadatak.
Osim ako korisnik na rubu tekstnog polja Geminija dodirne gumb za privitak i, držeći ga, odobri pokretanje slanja poruke. Čini se da operacijski sustav tako zaboravi zatražiti šifru.
Osim toga, otkrivena je i druga greška u vezi s Geminijem koji se može koristiti sa zaključanog zaslona. U drugoj polovici videa koji je „haker” prikazao vidi se da se i onemogućeni pristupi aplikacijama mogu aktivirati s lakoćom. Dok je Google nastojao Gemini integraciju ostvariti što dublje, čini se da za jamčenje sigurnosti nije uložio dovoljno energije. Za te zlouporabe nitko ne mora biti spreman haker.
Prikazana metoda ne radi na svim uređajima, ali na Pixelima s Androidom 16 ranjivost sigurno postoji. Prema dostupnim informacijama Google za grešku zna od svibnja, potvrdio je primitak izvješća o njoj, a ispravak se navodno već priprema. Možda će biti uključen već u idući paket sigurnosnih ispravaka, a do tada bi bilo korisno onemogućiti Gemini na zaključanom zaslonu. O tome se može li to zloupotrijebiti i na Pixelima ažuriranima na Android 17 ne govori se.