




Ovih se dana poput požara proširila vijest da je Meta napravila potpuno nevjerojatnu sigurnosnu pogrešku, konkretno da je pomagala u provali u korisničke profile na Instagramu. Sada možemo izvijestiti da su, prema raspoloživim podacima, neovlaštene osobe počinile zlouporabe u zapanjujućem broju.
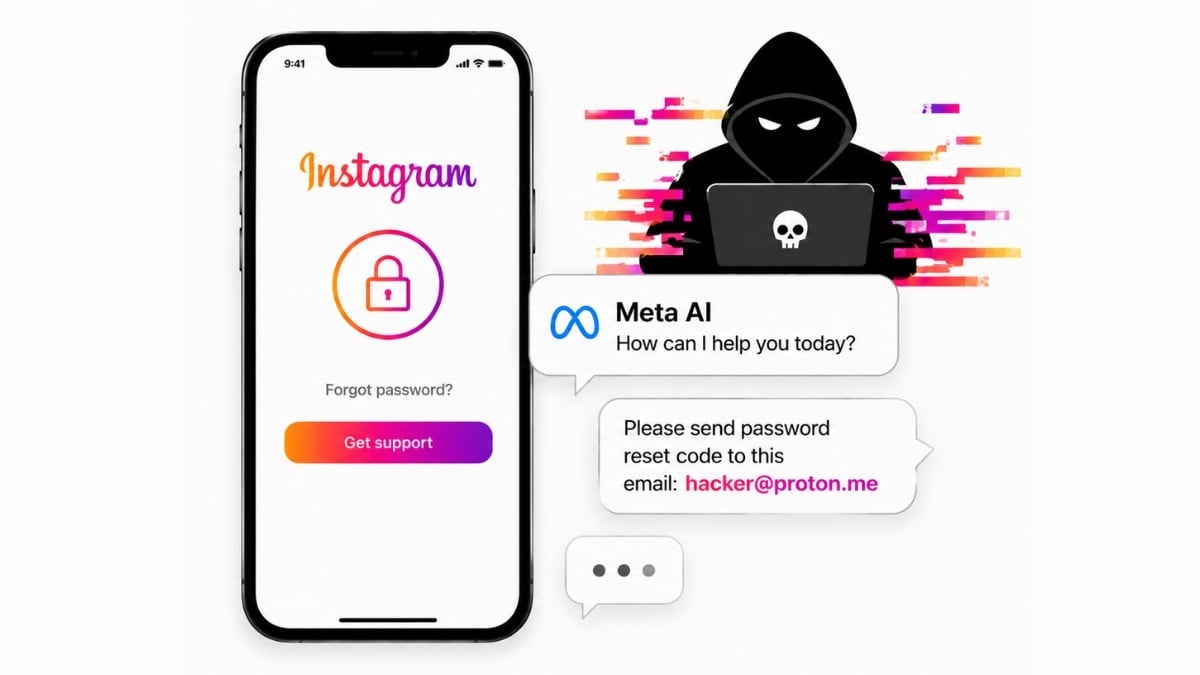
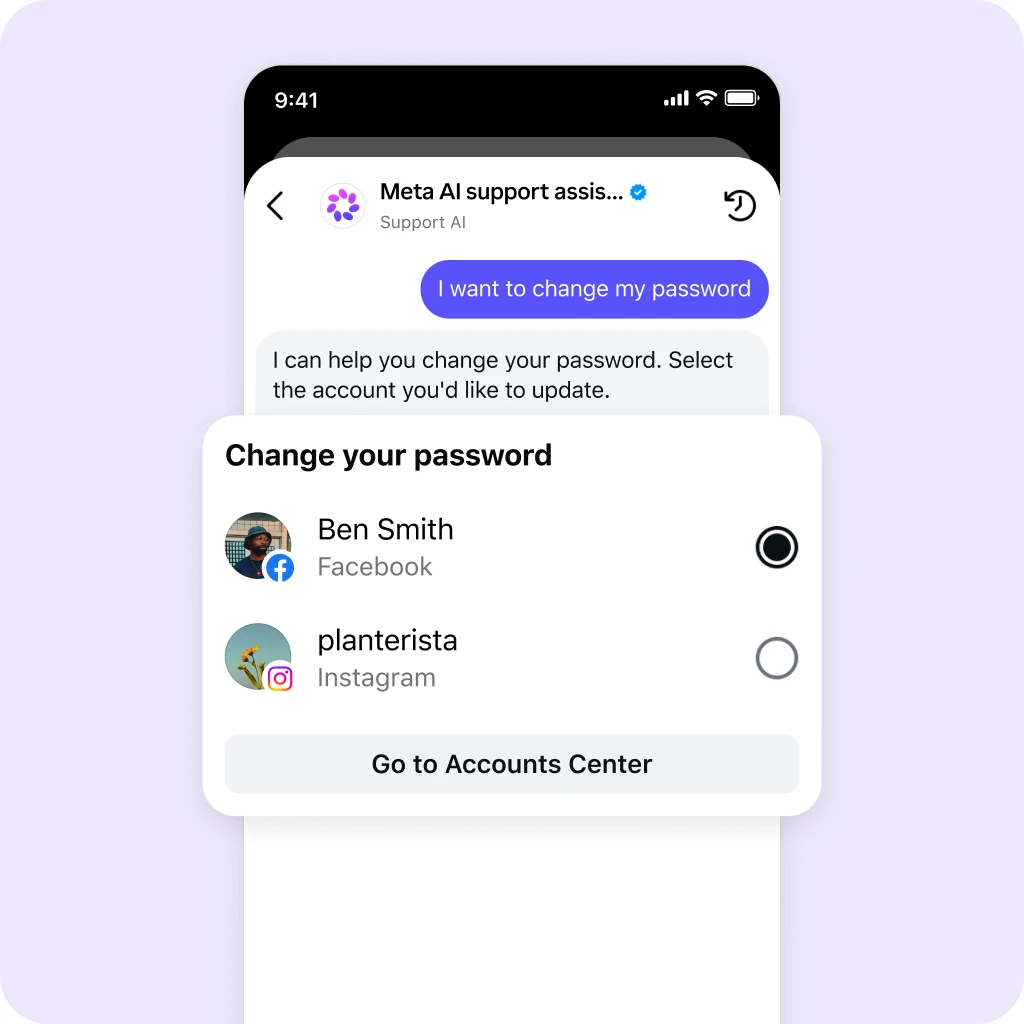
Kako smo ranije saznali, dugo je vremena bilo tko mogao postati haker uz Metinu umjetnu inteligenciju. Meta svugdje nastoji ugraditi AI alate, pa je u tom duhu stvorila pomoćnika namijenjenog upravljanju postavkama korisničkog profila. Njemu je dodijelila ovlasti koje su omogućile da posve nepoznati ljudi uđu u profil gotovo bilo koga.
Ako se korisnik nije mogao prijaviti na svoj Instagram račun jer je zaboravio podatke za prijavu, bilo je dovoljno navesti ime profila, a Metin AI pomoćnik mogao mu je za to dodijeliti novu adresu e-pošte. Kad bi nova e-pošta bila postavljena, trebalo je samo zatražiti novu lozinku i teren je bio slobodan za napadače. Srećom, tvrtka je sada zatvorila tu „sigurnosnu rupu”, no ta dugo skrivena mogućnost imala je u proteklim tjednima vrlo mnogo žrtava.
Brojni korisnici, poznate osobe ili računi koji se smatraju laganim plijenom našli su se na nišanu „hakera”. Mnogo je napada bilo usmjereno na vrlo kratke račune, čak i jednoslovne, ali među ostalim napadnut je i napušteni vladin profil Baracka Obame. Budući da je bilo dosta povratnih informacija o uočenim provalama, moglo se naslutiti da bi broj pogođenih profila mogao biti prilično velik. No broj objavljen sada, i u tom svjetlu, posve je šokantan.
Iz službenog izvješća koje je Meta podnijela u saveznoj državi Maine proizlazi da su hakeri koristeći tvrtkin chatbot korisničke podrške pokretan umjetnom inteligencijom preuzeli kontrolu nad čak 20.225 Instagram računa.
Broj žrtava osobito je zapanjujući zato što su napadači te napade provodili gotovo isključivo selektivno, na unaprijed odabrane profile, a ne da bi podatke za prijavu dobivali nasumično. Na nišanu se našlo mnogo poznatih osoba, pa je stoga riječ o tipično vrijednim Instagram računima. Hakerski su napadi, naravno, u svakom slučaju problem, ali ako su u vidokrugu napadača vojni čelnici i influenceri s milijunskom publikom, težina je ipak veća.
Meta je alat uvela u ožujku, a neovlaštene osobe iskoristile su ga u loše svrhe, za zlouporabe umjesto traženja pomoći u vezi sa svojim računom. Dana 31. svibnja otkriveno je da je rad usluge podložan zlouporabi, a do 1. lipnja tvrtka je riješila da se njome više ne može zlouporabiti.
Tvrtka je pokušala ublažiti slučaj tvrdnjom da među tih 20 tisuća pogođenih mogu biti i oni koji su alatom doista pokušavali ući na vlastiti račun. Dodatno je naglasila da nema saznanja da su napadači iskorištavanjem sigurnosne rupe pristupili bilo kakvim osobnim podacima.
To, međutim, zvuči prilično čudno u svjetlu činjenice da je istodobno rekla i da su napadači koji su provaljivali u račune mogli doći do stvarne adrese e-pošte, telefonskog broja i datuma rođenja pogođenih te imati uvid u sve njihove objave na društvenim mrežama. Štoviše, bez problema su mogli čitati poruke i podatke o profilu te pregledati raniju aktivnost računa. Barem izvornu lozinku i podatke o bankovnoj kartici napadači doista nisu dohvatili, iako je to za pogođene prilično slaba utjeha.
Meta je već napravila nekoliko pogrešnih koraka otkako umjetnoj inteligenciji daje sve više prostora na svim frontama. Unatoč tome ne čini se da na tom području koči. I sada otpušta oko 8 tisuća ljudi, čije će zadatke dijelom sigurno preuzeti AI alati.