




Kibernetički kriminalci neprestano traže nove načine za širenje zlonamjernog koda, preko kojeg dolaze do važnih podataka, korisničkih računa, novčanika kriptovaluta ili druge vrijedne robe od koje mogu ostvariti dobit – na ciljane sustave mogu čak instalirati i algoritme za rudarenje kriptovaluta. Prema stručnjacima tvrtke Kaspersky, nedavno je žrtva kibernetičkih kriminalaca postao i Steam Wallpaper Engine, jer su preko njega ciljali gamere, koje su nastojali uloviti privlačnim pozadinama, često nudeći sadržaj s temom animea.
Wallpaper Engine zasebna je vanjska aplikacija koja je u ponudi Steama dostupna za 4,99 dolara i vrlo je mnogo ljudi koristi: među sadržajima koji nisu igre vodi na ljestvici popularnosti, pa je razumljivo da su kibernetički kriminalci počeli tražiti mogućnosti koje se u njemu kriju. Aktivna korisnička baza Wallpaper Enginea kreće se između 93.000 i 114.000 članova, a sam softver podržava četiri vrste pozadina. Jedna od njih koristi zasebnu izvršnu datoteku koja radi u pozadini – upravo su nju napadači uzeli na nišan i preko nje su dolazili i do korisničkih računa.
Prema stručnjacima, pozadine do ciljanih osoba dostavljaju na dva načina. Kod jednog se EXE ili DLL datoteke sa zlonamjernim kodom, kao i skripte, nalaze uz datoteke pozadina, a nesuđeni korisnik ih može dobiti u obliku paketa. U drugom slučaju zlonamjerni kod stiže u obliku komprimirane datoteke zaštićene lozinkom, pri čemu je lozinka ili naziv komprimirane datoteke ili je sadrži JSON konfiguracijska datoteka, pa je skripta može automatski otvoriti. Postupak je isti: ako želimo koristiti pozadinu, paralelno s njom na sustav dospijeva i zlonamjerni kod.
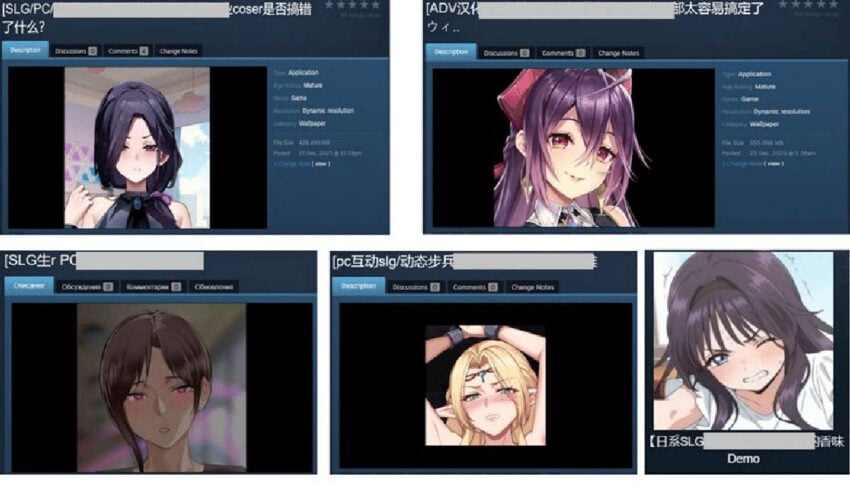
Prema stručnjacima tvrtke Kaspersky, u prosincu prošle godine ispitali su i jedan konkretan uzorak, koji je na sustav dospio nakon pokretanja manje stolne igre. Nakon pokretanja igre u pozadini se instalirao zlonamjerni softver koji je na sustav postavio stražnja vrata nazvana DarkKomet, skrivena iza procesa Synaptics.exe, a donio je i izmijenjenu datoteku AggregatorHost.dll. Potonja je inače sistemska datoteka, koju su napadači izmijenili kako bi na tom sustavu pronašli Steamovu biblioteku i izvukli korisničke podatke ili podatke o aktivnoj sesiji trenutačno prijavljenog korisnika, a zlonamjerni kod ih je zatim proslijedio na udaljeni poslužitelj, čime je kontrolu predao napadačima. Zahvaljujući kontroli nad aktivnom sesijom napadači u ime tog korisnika mogu širiti pozadine zaražene zlonamjernim kodom, zbog čega je širenje zlonamjernih kodova ostalo aktivno nakon što je nekoliko datoteka uklonjeno.
Prema aktualnim podacima, 89% preuzimanja koja sadrže zlonamjerne kodove potječe iz Kine, dok je Rusija na drugom mjestu s 5,5%. Nekoliko preuzimanja zabilježeno je iz Njemačke, Indije, Vijetnama, Singapura, s područja Hong Konga, pa čak i iz Kanade, dakle širenje je bilo prilično široko. Među zlonamjernim kodovima nalazili su se algoritmi za krađu informacija, softver za rudarenje kriptovaluta i niz drugih sadržaja. Prema stručnjacima, metodu nije koristila samo jedna skupina, nego i više zasebnih kibernetičkih kriminalnih mreža.
Dobra je vijest da je tim Steama uklonio pozadine sa zlonamjernim kodovima i poveznice na njih prije nego što je objavljeno Kasperskyjevo izvješće. Prema istraživanjima, prvi paketi pozadina sa zlonamjernim kodom pojavili su se u kolovozu 2025., dakle žrtve su skupljali prilično dugo. Stručnjaci preporučuju da svatko tko je preuzeo pozadine koje se čine sumnjivima, odmah ih ukloni, zatim na sustavu pokrene provjeru antivirusnim programom, a nakon toga provjeri nedavne aktivnosti svog Steam računa, na temelju kojih se može utvrditi jesu li kibernetički kriminalci taj račun mogli iskoristiti za širenje zlonamjernih kodova.