

ASUS-ovi softverski inženjeri objavili su kritično ažuriranje firmwarea za pojedine modele najnovije generacije tvrtkinih Wi-Fi 7 usmjerivača: u softveru su pronađene tri ranjivosti kojima bi dovoljno vješt napadač u ekstremnom slučaju mogao preuzeti kontrolu nad usmjerivačem, što može imati teške posljedice. Zapravo nije pronađena jedna, nego odmah tri sigurnosne rupe, vođene pod oznakama CVE-2026-75775, CVE-2026-75779 i CVE-2026-93489, a po opasnosti riječ je redom o ranjivostima ocijenjenima sa 7,7, 8,6 i 8,7 bodova. Te se ocjene nalaze u gornjem rasponu ljestvice CVSS 4.0, na kojoj se bodovi kreću od 1 do 10, a 10 označava kritično teške sigurnosne rupe. Ranjivost u PHP-u koja je podigla veliku prašinu na toj je ljestvici dobila 9,2 boda, pa je jasno da je i kod ASUS-a riječ o prilično ozbiljnim greškama.
Prema priopćenju tvrtke, preko tih ranjivosti neidentificirani napadač iz „susjedne mreže” može preuzeti kontrolu nad ranjivim usmjerivačem i steći administratorske ovlasti, a s njima može praktički sve preko korisničkog sučelja usmjerivača. Važno je da napadač za iskorištavanje ranjivosti mora biti u blizini usmjerivača: izgleda da s interneta nije moguć udaljeni napad, a obrana se može probiti samo preko Wi-Fi mreže.
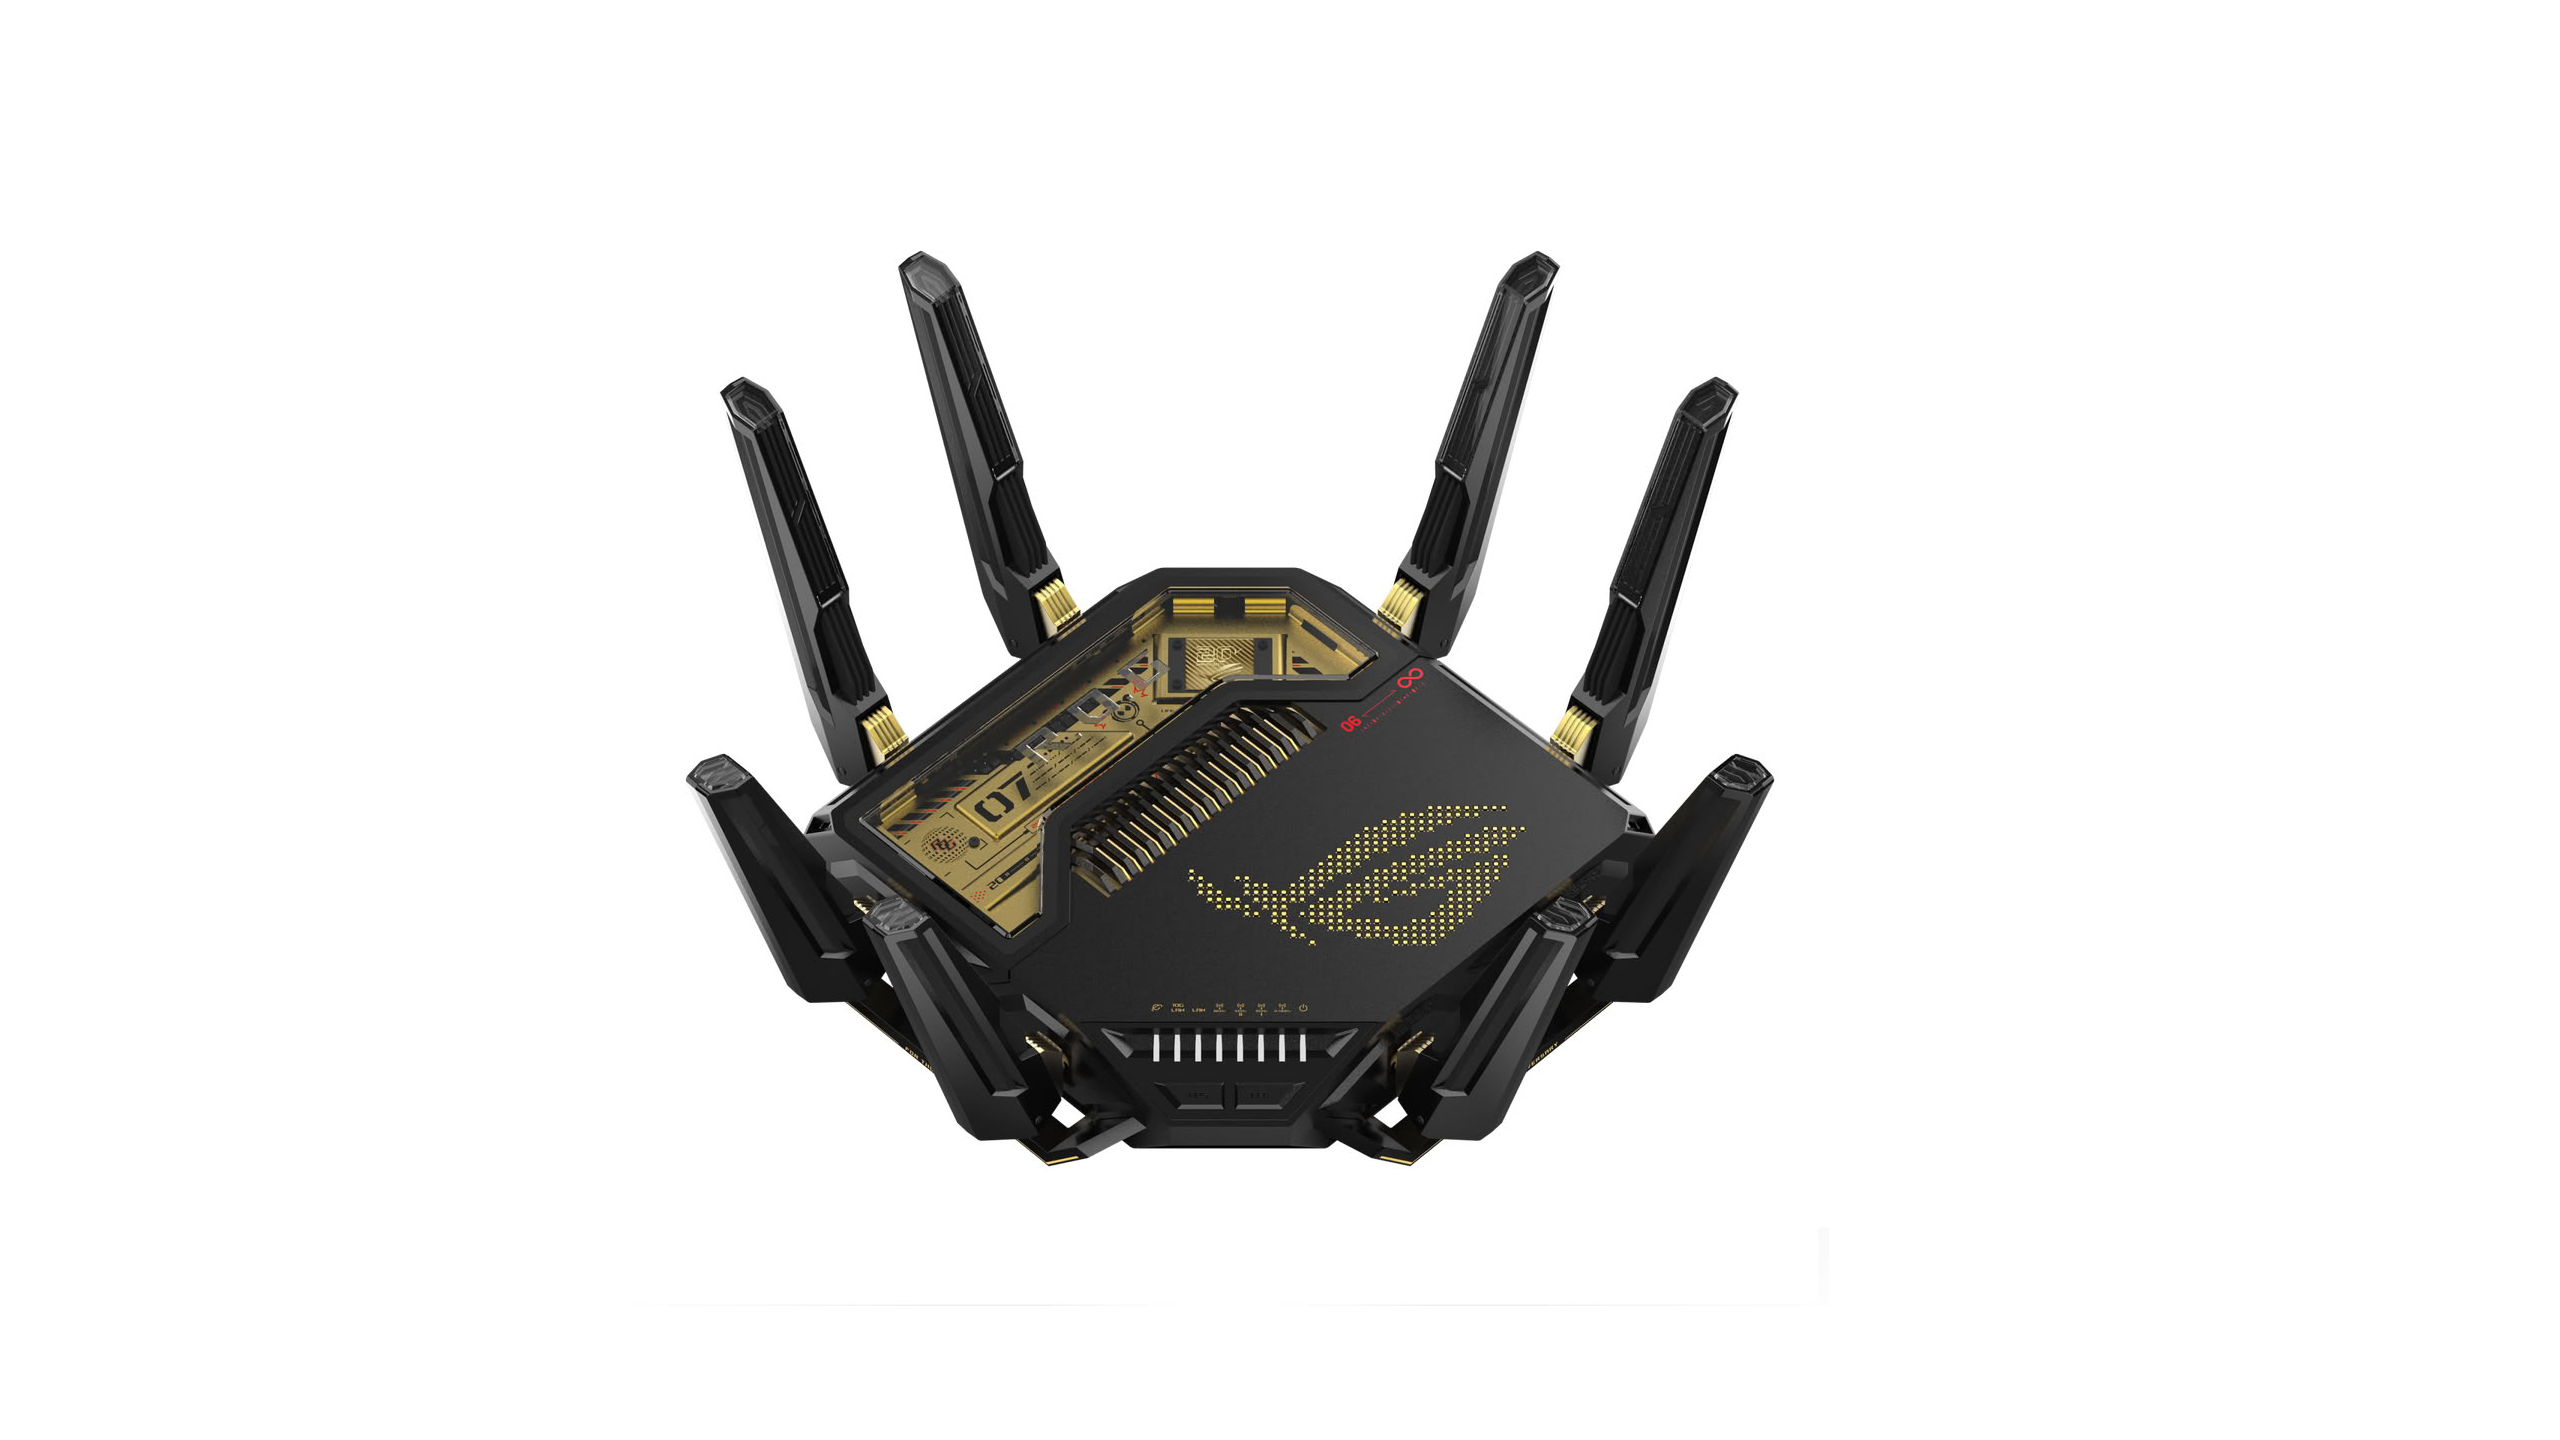
O konkretnim napadima za sada nema vijesti, no svejedno je preporučljivo odmah instalirati najnoviji firmware. To se jednostavno može učiniti preko web sučelja usmjerivača ili preko proizvođačeve web-stranice; najnoviji softver za pojedine modele možete potražiti ovdje.
ASUS-ovi stručnjaci savjetuju da korisnici, ako iz nekog razloga ne mogu odmah ažurirati softver, poduzmu nekoliko mjera opreza kako bi smanjili površinu napada. Prvi i najvažniji korak jest da za web sučelje usmjerivača koriste jedinstvenu, jaku lozinku od najmanje 10 znakova koja sadrži mala i velika slova, posebne znakove i brojke. Nakon toga preporučljivo je onemogućiti udaljeni pristup i korištenje administratorskog sučelja ograničiti na pouzdana računala. Dobro je nadzirati koji se uređaji povezuju na lokalnu mrežu te zabraniti nepouzdane. Nepoznate uređaje treba što prije ukloniti, a treba ugasiti i pristupe aplikacija nepoznatog podrijetla. Sve navedeno može se obaviti i zajedno s instalacijom novog firmwarea, nakon čega treba ponovno pokrenuti usmjerivač kako bi sigurnosna ažuriranja postala aktivna.