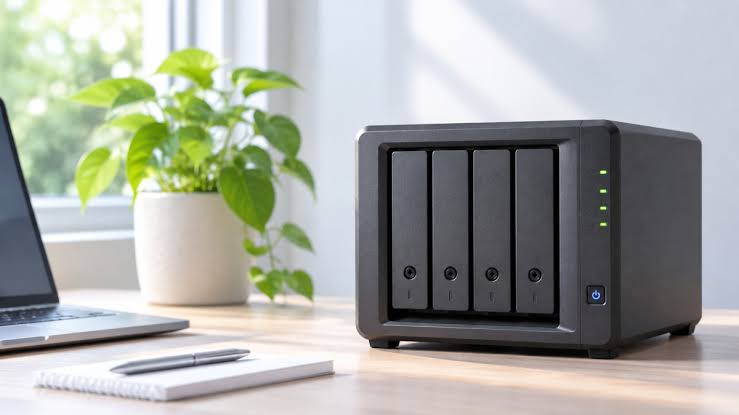

Kibernetički kriminalci trenutačno napadaju Synologyjeve NAS uređaje ucjenjivačkim softverom, upozoravaju sigurnosni istraživači kineskog centra Qihoo 360 Internet Security Center. U napadima koriste C3RB3R, ucjenjivački softver koji je već mnogo puta korišten protiv NAS uređaja različitih proizvođača.
Ucjenjivački softver šifrira datoteke pohranjene na NAS-u i dodaje im nastavak .L0CK3D. Kriminalci potom žrtvi obećavaju ključ za dešifriranje u zamjenu za otkupninu. No nema jamstva da će datoteke doista biti vraćene nakon plaćanja, pa je bolje usredotočiti se na prevenciju. Zato je ključno redovito ažurirati operacijski sustav DSM, za koji redovito stižu zakrpe.
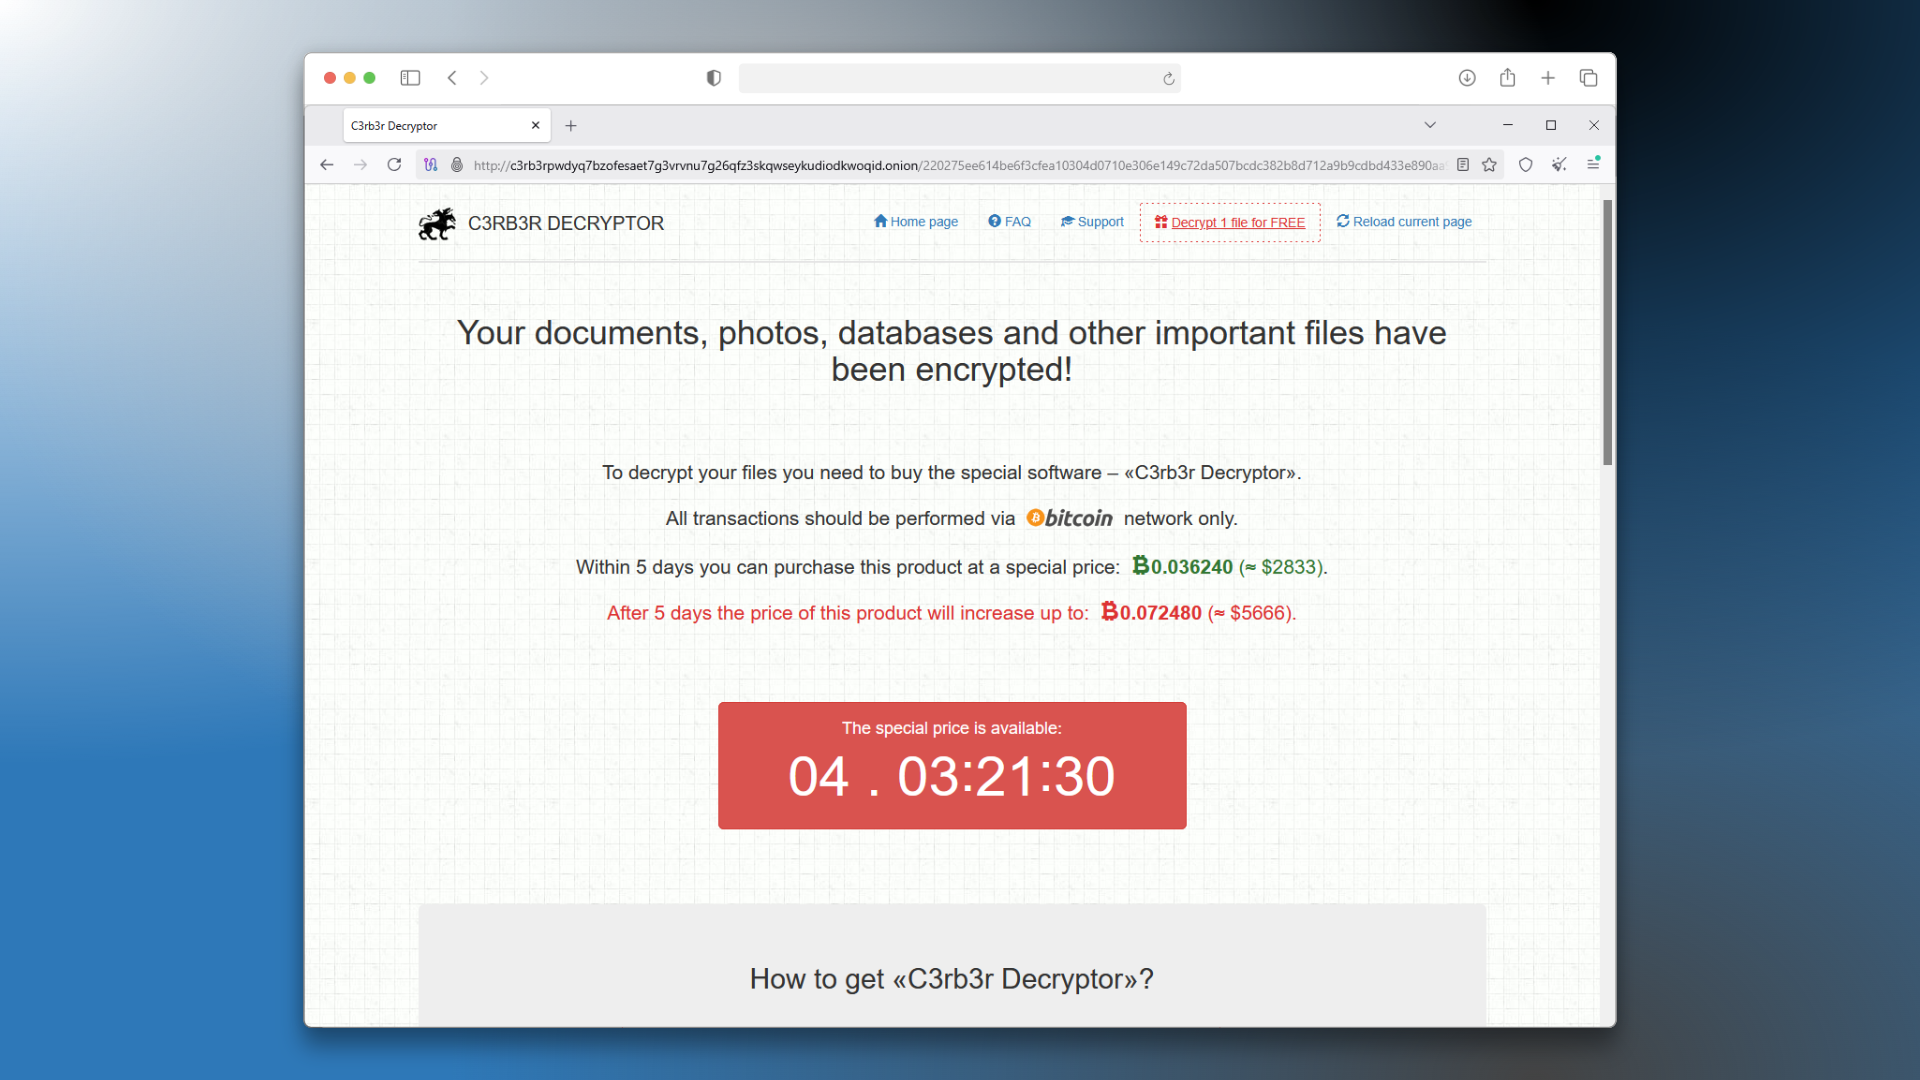
Ucjenjivački softver djeluje sofisticirano: „pazi” da šifrira samo datoteke bez kojih sustav može nastaviti raditi. Zato ne dira datoteke s nastavcima SYS, BAT, DLL, EXE, LNK, MOD, MSI i SYS, a netaknutima ostavlja i 27 mapa potrebnih za rad sustava. Naravno, ovaj ucjenjivački softver može napadati i druge računalne konfiguracije, a ne samo NAS uređaje, pa je i osmišljen tako da radi dovoljno sofisticirano.
U aktualnom valu napada kriminalci iskorištavaju ranjivost zakrpanu u prosincu 2024. Proizvođač nije otkrio o kojoj je točno ranjivosti riječ, već je samo poručio da svakako treba ažurirati softver potencijalno pogođenih NAS uređaja.
Pogođene i sigurne verzije:
- DSM 7.2.2 - Ažurirati na verziju 7.2.2-72806-1 ili noviju
- DSM 7.2.1 - Ažurirati na verziju 7.2.1-69057-6 ili noviju
- DSM 7.2 - Ažurirati na verziju 7.2-64570-4 ili noviju
- DSM 7.1 - Ažurirati na verziju 7.1.1-42962-7 ili noviju
- DSM 6.2 - Ažurirati na verziju 6.2.4-25556-8 ili noviju
Prema kineskim sigurnosnim istraživačima, C3RB3R iskorištava još dvije ranjivosti za koje su zakrpe objavljene u rujnu 2026. Stoga i nedavno objavljena ažuriranja treba bez odgađanja instalirati na sve Synologyjeve NAS uređaje. Važno je i redovito izrađivati sigurnosne kopije važnih datoteka. Za najvrjednije, nezamjenjive podatke svakako treba izraditi i izvanmrežne kopije, po mogućnosti na različitim vrstama medija za pohranu koje se čuvaju na više fizičkih lokacija.
Takvu praksu valja uvrstiti u svakodnevicu ne samo pri korištenju Synologyjevih NAS uređaja, nego i u svim drugim slučajevima. Naime, oni koji šire ucjenjivački softver već mogu koristiti i AI agente kako bi povećali uspješnost napada. Uz njihovu pomoć mogu iskorištavati čak i nove ranjivosti nultog dana koje je pronašao AI agent, a koje službeno još nisu ni otkrivene.